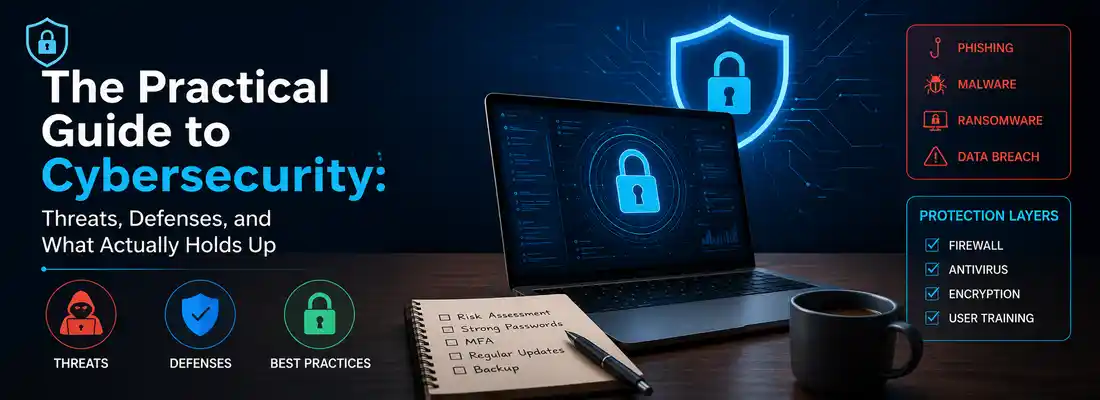
Hướng dẫn thực tiễn về an ninh mạng: mối đe dọa, phòng thủ và thực hành tốt nhất
Ngày: 2 July 2026
Cybersecurity có vẻ đơn giản cho đến khi một cuộc tấn công thực sự xảy ra. Bạn cài phần mềm chống virus, đặt vài mật khẩu và nghĩ rằng đã xong. Rồi một email phishing lọt qua bộ lọc, ransomware mã hóa một máy chủ, hoặc một cloud bucket cấu hình sai làm lộ dữ liệu khách hàng chỉ sau một đêm. Khoảng cách giữa “chúng tôi có security” và “chúng tôi thực sự được bảo vệ” là nơi hầu hết tổ chức bị thiệt hại.
Điều này càng đúng trong các ngành có rủi ro cao, nơi một cuộc vi phạm duy nhất có thể ảnh hưởng đến an ninh quốc gia hoặc khiến đội tàu bay phải ngừng hoạt động. Các đội quản lý dự án phức tạp và chịu quy định thường dựa vào các công cụ chuyên dụng như Aerospace project management software để điều phối công việc mà không làm lộ dữ liệu nhạy cảm ra rủi ro không cần thiết. Bảo mật mạnh không phải là một sản phẩm bạn mua một lần. Đó là tập hợp thói quen, kiểm soát và quyết định bạn duy trì theo thời gian.
Hướng dẫn này phân tích các mối đe dọa quan trọng, các biện pháp phòng vệ có hiệu quả trong thực tế, và những lo ngại đặc thù ngành thay đổi cách tiếp cận cho aerospace và defence.
Tại sao Cybersecurity thất bại trong thực tế
Phần lớn thất bại bảo mật không phải do điều gì bí ẩn. Chúng đến từ những khoảng trống nhỏ cộng dồn. Một mật khẩu yếu được tái sử dụng trên nhiều tài khoản. Một máy chủ chưa được vá mà không ai quản lý. Một nhân viên click trước khi suy nghĩ. Mẫu này lặp lại vì security bị coi là thiết lập một lần thay vì thực hành liên tục. Bạn cấu hình firewall một lần rồi thôi. Kẻ tấn công, ngược lại, dò xét liên tục. Sự không khớp đó là nơi các vi phạm bắt đầu.
Đây là những nguyên nhân thực sự gây ra phần lớn sự cố:
- Human error, dẫn đến đa số các vi phạm qua click, cấu hình sai và thiết bị bị mất
- Unpatched software khiến các lỗ hổng đã biết bị mở trong nhiều tuần hoặc nhiều tháng
- Weak access controls cho phép quá nhiều người có quá nhiều quyền
- Poor visibility, khi các đội không thể nhìn thấy điều gì đang xảy ra khắp hệ thống kịp thời để phản ứng
Hãy sửa những điều cơ bản trước. Hầu hết cuộc tấn công khai thác những khoảng trống mà ai cũng bỏ qua, chứ không phải các zero-day khiến báo chí ồn ào.
Những mối đe dọa Cybersecurity phổ biến bạn nên biết
Các mối đe dọa tiến hóa, nhưng các loại hình thì vẫn nhất quán. Hiểu chúng giúp bạn chi ngân sách phòng thủ đúng chỗ.
Phishing and Social Engineering
Phishing nghe có vẻ hiển nhiên cho đến khi bạn thấy các cuộc tấn công hiện đại tinh vi đến mức nào. Kẻ tấn công bây giờ giả làm nhà cung cấp thật, spoof địa chỉ email nội bộ, và tham chiếu đến các dự án thực tế để làm giảm cảnh giác. Chỉ một cú click vào đường link độc hại có thể trao ngay credentials trong vài giây. Social engineering nhắm vào con người, không phải hệ thống. Đó là lý do các biện pháp kỹ thuật một mình không thể giải quyết toàn bộ. Đào tạo và thói quen xác minh quan trọng ngang bằng bất kỳ công cụ nào.
Ransomware
Ransomware mã hóa dữ liệu của bạn và đòi tiền chuộc để giải mã. Thiệt hại hiếm khi chỉ là khoản chuộc. Bạn còn mất nhiều ngày hoạt động, phải chịu chi phí khôi phục, và có nguy cơ mất dữ liệu vĩnh viễn nếu backup thất bại. Kết luận rõ ràng: tested, isolated backups là biện pháp phòng vệ mạnh nhất chống ransomware, hơn rất nhiều so với việc trả tiền cho kẻ tấn công có thể không bao giờ cung cấp khóa hợp lệ.
Insider Threats
Không phải mọi mối đe dọa đều từ bên ngoài. Insider threats bao gồm nhân viên có ác ý, nhân viên cẩu thả, và nhà thầu có quyền truy cập quá mức. Những mối đe dọa này khó phát hiện hơn vì hoạt động trông hợp lệ.
Supply Chain Attacks
Security của bạn chỉ mạnh như nhà cung cấp yếu nhất. Kẻ tấn công ngày càng nhắm vào nhà cung cấp phần mềm, thư viện và dịch vụ bên thứ ba để tiếp cận các mục tiêu lớn hơn ở hạ nguồn. Một bản cập nhật đáng tin cậy có thể trở thành vector tấn công. Đó là lý do tại sao việc thẩm định vendor và giám sát dependencies giờ quan trọng ngang bằng bảo vệ perimeter của bạn.
Best Practices về Cybersecurity thực sự hiệu quả
Một danh sách dài các khuyến nghị vô nghĩa nếu đội của bạn không thể duy trì chúng. Hãy tập trung vào các kiểm soát mang lại bảo vệ thực sự mà không tạo gánh nặng liên tục.
Enforce Strong Authentication
Mật khẩu một mình thất bại ở quy mô lớn. Người ta tái sử dụng, ghi ra giấy, và chọn những mật khẩu dễ đoán. Multi-factor authentication lấp hầu hết khoảng trống đó bằng cách yêu cầu yếu tố thứ hai ngay cả khi mật khẩu bị lộ.
Áp dụng các thói quen xác thực này trong toàn tổ chức:
- Require multi-factor authentication trên mọi tài khoản, đặc biệt là admin và email
- Adopt a password manager để nhân viên ngừng tái sử dụng credentials yếu
- Apply the principle of least privilege, chỉ cấp quyền cần thiết cho mỗi vai trò
- Review access regularly và thu hồi quyền khi vai trò thay đổi hoặc nhân viên rời đi

Patch and Update Consistently
Hệ thống chưa được patch là mục tiêu dễ nhất kẻ tấn công tìm thấy. Một bản patch được phát hành từ tháng trước vô nghĩa nếu bạn không áp dụng nó. Hãy đặt lịch cập nhật định kỳ và tự động hóa khi có thể. Trước hết hãy theo dõi tài sản của bạn. Bạn không thể patch một server mà bạn quên mất, và shadow IT là nơi nhiều vi phạm bắt đầu.
Back Up Data and Test Recovery
Backups nghe có vẻ là vấn đề đã giải quyết cho đến khi bạn thực sự cần khôi phục. Nhiều đội phát hiện backup bị hỏng, thiếu, hoặc bị mã hóa cùng với mọi thứ khác. Một bản backup bạn chưa từng test chỉ là phỏng đoán, không phải một phương án bảo đảm.
Theo một kỷ luật backup rõ ràng:
- Keep multiple copies ở nhiều vị trí khác nhau, bao gồm một bản ngoại tuyến hoặc immutable
- Test restores on a schedule, không chỉ sau khi xảy ra sự cố
- Document the recovery process để bất kỳ ai trong đội cũng có thể thực hiện dưới áp lực
Train Your People
Các kiểm soát kỹ thuật xử lý máy móc. Con người của bạn xử lý mọi thứ còn lại. Đào tạo thực tế, thường xuyên giảm tỷ lệ click vào phishing và xây dựng thói quen phát hiện sớm các cuộc tấn công. Các buổi ngắn, lặp lại thường hiệu quả hơn các buổi thuyết trình hàng năm mà mọi người quên nhanh.
Data Protection and Compliance
Bảo vệ dữ liệu không chỉ là ngăn chặn vi phạm. Nó là kiểm soát nơi thông tin nhạy cảm nằm, ai chạm tới nó, và bạn giữ nó bao lâu. Bắt đầu bằng phân loại dữ liệu. Không phải dữ liệu nào cũng rủi ro như nhau, và đối xử mọi thứ như nhau chỉ lãng phí nguồn lực. Khi bạn biết thứ gì quan trọng nhất, bạn có thể áp dụng kiểm soát mạnh hơn ở nơi thực sự cần.
Bảo vệ dữ liệu thực tế dựa trên vài trụ cột:
- Encryption cho dữ liệu at rest và in transit, để dữ liệu bị đánh cắp vẫn không đọc được
- Access logging ghi lại ai đã xem hoặc thay đổi bản ghi nhạy cảm
- Data minimisation, chỉ giữ những gì cần và xóa những gì không cần
- Compliance alignment với framework như GDPR, HIPAA, hoặc ISO 27001 khi áp dụng
Compliance là mức tối thiểu, không phải mục tiêu tối đa. Đáp ứng quy định giảm rủi ro pháp lý, nhưng không đảm bảo bạn an toàn. Hãy coi tiêu chuẩn là nền tảng và xây dựng các phòng vệ thực sự phía trên.
Các lưu ý đặc thù ngành: Aerospace and Defence
Lời khuyên bảo mật chung chỉ đưa bạn đi được phần nào. Các ngành rủi ro cao cần nhiều hơn. Aerospace và defence hoạt động dưới những ràng buộc mà hầu hết ngành khác không gặp. Dữ liệu được phân loại, chuỗi cung ứng rộng lớn, và hậu quả của thất bại vượt xa thiệt hại tài chính.
Tại sao Aerospace and Defence làm tăng mức độ quan trọng
Một vi phạm trong aerospace and defence không chỉ là lộ dữ liệu. Nó có thể tiết lộ hệ thống vũ khí, làm tổn hại an ninh quốc gia, hoặc gián đoạn các hoạt động quan trọng. Kẻ tấn công trong lĩnh vực này thường có nguồn lực tốt, kiên trì và được nhà nước hậu thuẫn. Điều đó thay đổi cả mức độ đe dọa lẫn cách phản ứng. Những tổ chức này cũng phải cân bằng tiến độ dự án dài, khung quy định nghiêm ngặt, và hàng chục nhà thầu cùng làm việc trên hệ thống chia sẻ. Điều phối công việc một cách an toàn chính là một thách thức riêng.
Bảo vệ dự án phức tạp và chuỗi cung ứng
Dự án aerospace bao gồm nhiều đối tác, mỗi bên có hệ thống và nhu cầu truy cập riêng. Mỗi kết nối là một điểm có thể bị tấn công. Phòng vệ ở đây là kiểm soát truy cập chặt chẽ kết hợp với khả năng giám sát rõ ràng xem ai đang làm gì.
Ưu tiên chính cho ngành này bao gồm:
- Strict access segmentation để nhà thầu chỉ truy cập dữ liệu cần cho công việc của họ
- Continuous supply chain monitoring để phát hiện vendor bị compromise sớm
- Compliance with defence standards như ITAR, NIST 800-171, và CMMC
- Secure project coordination tools quản lý nguồn lực mà không làm lộ kế hoạch nhạy cảm
Các nền tảng quản lý dự án chuyên dụng giúp ở điểm này. Chúng tập trung lịch trình, phân bổ nguồn lực và báo cáo trong khi giữ dữ liệu nhạy cảm trong môi trường được kiểm soát. Điều đó giảm bớt các bảng tính rải rác và chuỗi email nơi rò rỉ thường xảy ra.
Xây dựng văn hóa Security bền vững
Công cụ và chính sách phai nhạt nếu không có người chịu trách nhiệm. Những tổ chức duy trì an toàn coi đó là trách nhiệm chung, không phải việc của một đội cô lập. Security hiện diện trong cách mọi người xử lý email, cách đội phát hành code, và cách lãnh đạo cấp ngân sách phòng vệ. Hãy làm cho security hiển thị và trở thành thói quen. Tổ chức drill định kỳ, xem lại sự cố công khai, và khen thưởng người báo cáo vấn đề thay vì giấu diếm. Một văn hóa nơi nhân viên cảm thấy an toàn khi nêu ra mối quan tâm bắt được nhiều mối đe dọa hơn bất kỳ sản phẩm đơn lẻ nào. Mục tiêu không phải là security hoàn hảo—điều đó không tồn tại. Mục tiêu là resilience: khả năng phát hiện vấn đề nhanh, phản ứng sạch và khôi phục mà không mất doanh nghiệp.

Security là một thực hành, không phải vạch đích
Cybersecurity không phải là một checkbox bạn hoàn thành rồi quên. Đó là một kỷ luật bạn thực hành trên con người, quy trình và công nghệ. Bắt đầu với những điều cơ bản chặn hầu hết cuộc tấn công: enforce strong authentication, consistent patching, tested backups, và nhân viên được đào tạo. Sau đó thêm lớp bảo vệ dữ liệu và kiểm soát đặc thù ngành khi mức độ rủi ro yêu cầu. Với các ngành như aerospace và defence, biên độ sai sót rất hẹp. Sự kết hợp đúng đắn của kiểm soát truy cập, cảnh giác chuỗi cung ứng, và công cụ điều phối an toàn giữ cho các dự án phức tạp tiếp tục mà không mở ra rủi ro mới. Hãy chọn một điểm yếu trong phòng thủ của bạn hôm nay, sửa đúng cách, và tiếp tục. Security được xây từ từng quyết định vững chắc một.
Nếu bạn cần tư vấn chuyên sâu hoặc muốn mua giải pháp bảo mật cho tổ chức, hãy liên hệ với Softribution để được hỗ trợ: contact@softribution.com hoặc truy cập www.softribution.com.