DevSecOps: Hướng dẫn thực tế về Zero-Touch Remediation
Trong quá trình phát triển phần mềm, mỗi thư viện, package hay thành phần mã nguồn mở được tích hợp đều có thể trở thành một điểm tiềm ẩn rủi ro bảo mật. Khi hệ thống ngày càng phức tạp và số lượng dependency tăng lên, việc kiểm soát các lỗ hổng bảo mật cũng trở nên khó khăn hơn.
Các công cụ SCA (Software Composition Analysis), quét mã nguồn và bảo mật container liên tục tạo ra cảnh báo về CVE (Common Vulnerabilities and Exposures), lỗ hổng trong thư viện bên thứ ba và những vấn đề liên quan đến giấy phép sử dụng phần mềm. Một ứng dụng có thể chứa hàng trăm hoặc hàng nghìn dependency, mỗi dependency lại có thể phát sinh nhiều cảnh báo khác nhau.
Đối với đội ngũ DevSecOps, thách thức không đơn thuần nằm ở việc phát hiện lỗ hổng mà còn ở khả năng xử lý chúng kịp thời.
Developer phải kiểm tra mức độ nghiêm trọng, xác định thành phần bị ảnh hưởng, tìm phiên bản đã được vá, đánh giá khả năng tương thích và kiểm thử lại ứng dụng trước khi triển khai. Trong khi đó, các cảnh báo mới vẫn tiếp tục xuất hiện. Điều này dễ dẫn đến tình trạng Alert Fatigue – quá tải cảnh báo, khiến đội ngũ khó phân biệt đâu là rủi ro cần ưu tiên xử lý.
Hệ quả là khoảng thời gian từ khi phát hiện lỗ hổng đến khi khắc phục (vulnerability exposure window) ngày càng kéo dài. Những lỗ hổng chưa được xử lý có thể tiếp tục tồn tại trong pipeline, bản dựng phần mềm và môi trường triển khai, tạo thêm cơ hội cho các cuộc tấn công khai thác.
Trong bối cảnh tốc độ phát triển phần mềm ngày càng được đẩy nhanh bởi AI, phương pháp xử lý thủ công không còn đáp ứng tốt yêu cầu bảo mật ở quy mô lớn.
Đây là lý do Zero-Touch Remediation trở thành một hướng tiếp cận đáng chú ý. Thay vì dừng lại ở việc phát hiện và gửi cảnh báo, hệ thống có thể chủ động tìm kiếm phiên bản đã được vá và thay thế thành phần rủi ro ngay trong quy trình phân giải dependency.
Self-Healing Supply Chain: Đưa bảo mật vào một vòng đời liên tục
Để hiểu Zero-Touch Remediation, cần đặt công nghệ này trong bức tranh lớn hơn: Self-Healing Software Supply Chain – Chuỗi cung ứng phần mềm tự chữa lành.
Đây là mô hình bảo mật trong đó các hoạt động phòng ngừa, phát hiện, ưu tiên xử lý và khắc phục rủi ro được kết nối thành một quy trình liên tục. Thay vì phụ thuộc hoàn toàn vào phản ứng của con người sau khi lỗ hổng xuất hiện, hệ thống có khả năng tự động xử lý những rủi ro đáp ứng các điều kiện và chính sách đã thiết lập.
Mô hình này gồm bốn trụ cột chính:
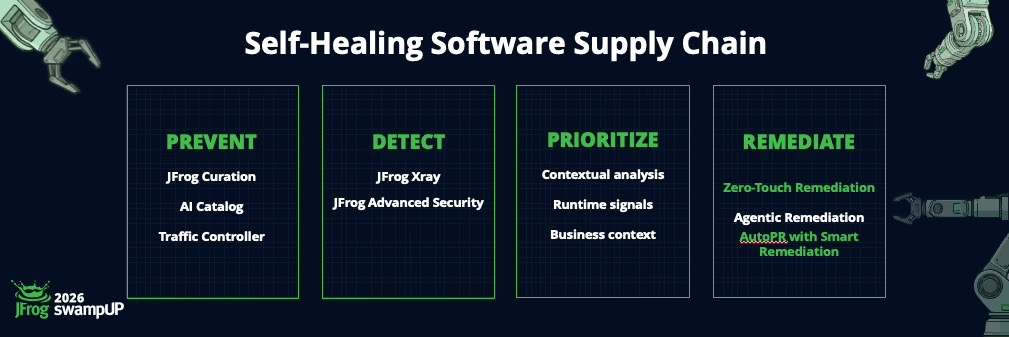
Ảnh 1: Bốn trụ cột chính của mô hình Self-Healing Supply Chain (nguồn: JFrog)
1. Prevent – Phòng ngừa: Ngăn chặn các thành phần không an toàn ngay từ đầu vào của chuỗi cung ứng phần mềm. Hệ thống kiểm tra package, dependency và các thành phần bên thứ ba dựa trên chính sách bảo mật, giấy phép và mức độ tin cậy trước khi cho phép chúng đi vào quy trình phát triển.
2. Detect – Phát hiện: Liên tục quét và nhận diện các rủi ro trong toàn bộ chuỗi cung ứng phần mềm, từ dependency, mã nguồn đến binary và container image. Mục tiêu là phát hiện lỗ hổng càng sớm càng tốt, thay vì chờ đến giai đoạn kiểm thử hoặc triển khai.
3. Prioritize – Ưu tiên hóa: Không phải mọi cảnh báo đều có mức độ rủi ro như nhau. Thông qua Contextual Analysis, hệ thống đánh giá khả năng khai thác và mức độ ảnh hưởng thực tế của lỗ hổng trong ngữ cảnh ứng dụng. Nhờ đó, đội ngũ bảo mật có thể tập trung vào những vấn đề thực sự cần xử lý.
4. Remediate – Khắc phục: Tự động tìm kiếm và thay thế các thành phần có lỗ hổng bằng phiên bản đã được vá phù hợp. Đây là giai đoạn Zero-Touch Remediation phát huy vai trò, giúp rút ngắn thời gian xử lý mà không yêu cầu developer phải thực hiện từng bước cập nhật dependency thủ công.
Điểm khác biệt của mô hình Self-Healing Supply Chain nằm ở sự kết nối giữa các giai đoạn. Phát hiện lỗ hổng không còn là điểm kết thúc của một quy trình bảo mật mà trở thành đầu vào cho hoạt động khắc phục tự động.
Cơ chế Zero-Touch Remediation tự động thay thế dependency có lỗ hổng như thế nào?
Với phương pháp truyền thống, developer thường phải tự tìm phiên bản mới, cập nhật file cấu hình dependency, kiểm tra tính tương thích và chạy lại pipeline. Nếu một ứng dụng có nhiều thành phần dễ bị tổn thương, quy trình này có thể tiêu tốn đáng kể thời gian và nguồn lực.
JFrog Zero-Touch Remediation thay đổi cách tiếp cận bằng việc tự động thay thế dependency có lỗ hổng bằng phiên bản đã được vá ngay trong quá trình phân giải package (dependency resolution). Thay vì yêu cầu developer thực hiện từng bước cập nhật thủ công, hệ thống tận dụng Artifactory để lựa chọn và phân phối phiên bản thay thế dựa trên các chính sách đã thiết lập. Quá trình tự động thay thế package được triển khai thông qua ba bước:
Bước 1: Xác định package cần thay thế
Dựa trên dữ liệu lỗ hổng và kết quả phân tích từ JFrog Xray, hệ thống xác định những package đang chứa CVE và thuộc phạm vi áp dụng Zero-Touch Remediation. Thông tin từ JFrog Advanced Security cũng hỗ trợ đánh giá mức độ rủi ro trong ngữ cảnh ứng dụng, giúp đội ngũ có cơ sở xác định những trường hợp cần ưu tiên khắc phục.
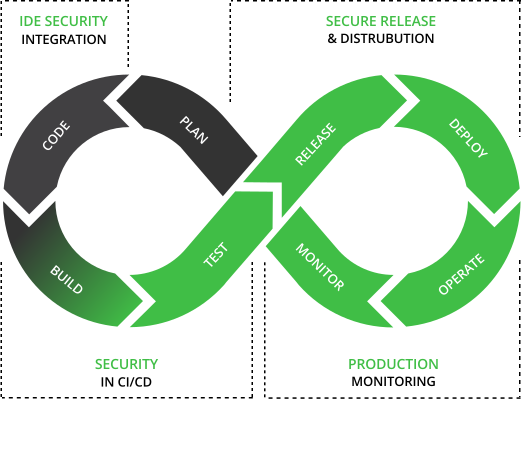
Ảnh 2: Cơ chế hoạt động của JFrog Advanced Security (nguồn: JFrog)
Bước 2: Lựa chọn phiên bản đã được vá
Sau khi xác định package cần xử lý, hệ thống tìm kiếm phiên bản thay thế từ các nguồn bản vá đã được cấu hình. Những nguồn này có thể bao gồm package được tái xây dựng và vá bởi các đối tác bảo mật hoặc bản vá nội bộ do doanh nghiệp đăng ký.
Các phiên bản ứng viên được đánh giá dựa trên khả năng giảm mức độ phơi nhiễm CVE. Theo chiến lược Least Vulnerable, hệ thống ưu tiên phiên bản có mức độ rủi ro bảo mật thấp hơn so với package ban đầu.
Bước 3: Phân phối phiên bản thay thế và ghi nhận kết quả
Khi tìm được phiên bản đáp ứng điều kiện, Jfrog Artifactory tự động cung cấp package đã được vá thay cho phiên bản ban đầu trong quá trình phân giải dependency. Developer không cần trực tiếp thay đổi phiên bản trong file cấu hình dự án để nhận được package thay thế.
Toàn bộ hoạt động được ghi nhận trong Remediation Requests, bao gồm phiên bản được yêu cầu, phiên bản thực tế được cung cấp và trạng thái xử lý như Healed, Skipped hoặc Not Required. Nhờ đó, đội ngũ DevSecOps có thể theo dõi và truy xuất các thay đổi trong quá trình remediation.
Cơ chế này đặc biệt hữu ích khi doanh nghiệp đang sử dụng nhiều thư viện bên thứ ba trong các dự án phần mềm.
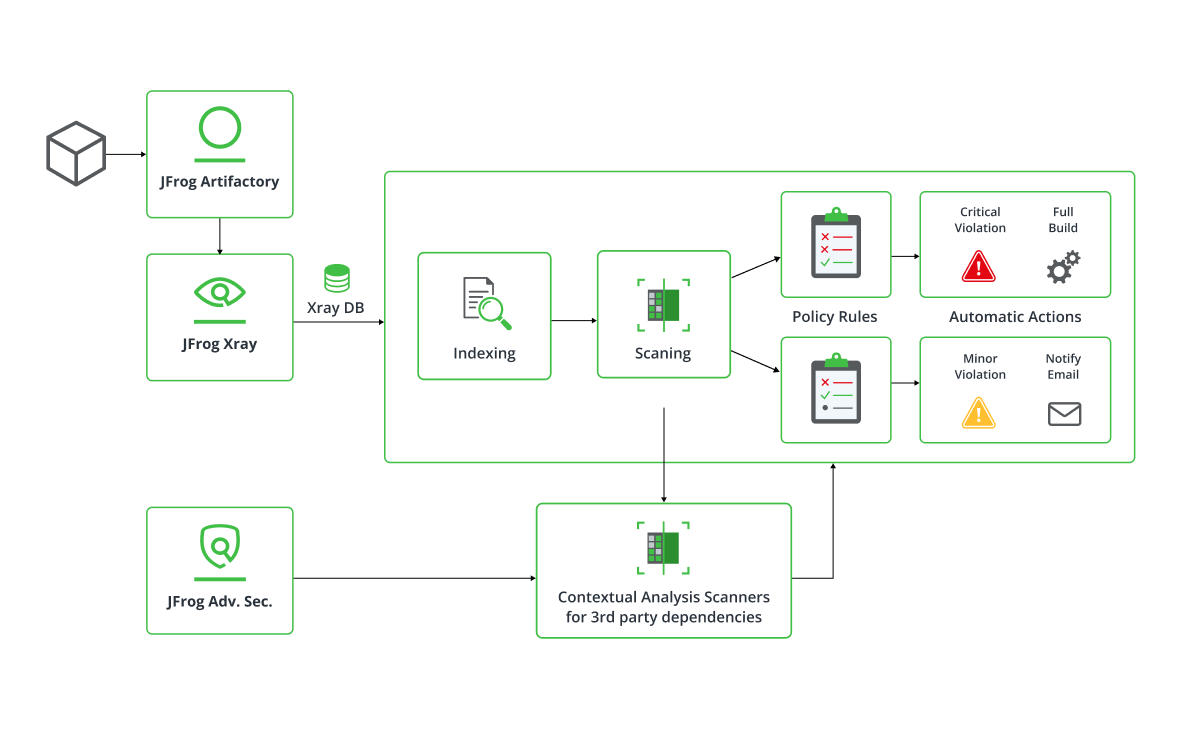
Ảnh 3: Workflow giữa JFrog Advanced Security và JFrog Artifactory (nguồn: JFrog)
Kết luận
Khi tốc độ phát triển phần mềm ngày càng tăng, việc phụ thuộc vào quy trình phát hiện và vá lỗi thủ công sẽ tạo ra khoảng cách lớn giữa tốc độ xuất hiện của rủi ro và khả năng xử lý của đội ngũ bảo mật.
Zero-Touch Remediation mở ra hướng tiếp cận mới: đưa hoạt động khắc phục lỗ hổng trực tiếp vào quy trình phân giải dependency, giúp hệ thống chủ động tìm kiếm và thay thế các package có rủi ro bằng phiên bản đã được vá phù hợp.
Qua đó doanh nghiệp có thể xây dựng một quy trình bảo mật liên tục, từ phát hiện, phân tích mức độ rủi ro đến tự động khắc phục và ghi nhận kết quả.
Tuy nhiên, tự động hóa hiệu quả không chỉ phụ thuộc vào công nghệ mà còn đòi hỏi chính sách quản trị rõ ràng, nguồn bản vá đáng tin cậy và khả năng kiểm soát xuyên suốt pipeline.
Với vai trò là đối tác triển khai và tư vấn JFrog tại Việt Nam, Softribution đồng hành cùng doanh nghiệp trong việc đánh giá hiện trạng DevSecOps, thiết kế kiến trúc và triển khai các giải pháp bảo mật chuỗi cung ứng phần mềm phù hợp với yêu cầu vận hành thực tế.
Tìm hiểu thêm về hệ sinh thái JFrog và cách xây dựng quy trình DevSecOps an toàn, tự động hóa cùng Softribution.
Hotline: +84-904992426
Email: que.nguyen@softribution.com