Ra mắt JFrog Threat Hub: Biến thông tin lỗ hổng thành phân tích phạm vi ảnh hưởng
Một cuộc tấn công vào chuỗi cung ứng phần mềm lại xuất hiện trên mặt báo. Một CVE với cái tên gây chú ý bắt đầu lan truyền. Một gói độc hại bị phát hiện trên npm, PyPI, và Hugging Face. Trong vài phút, các kênh Slack của bạn đã tràn đầy thông báo, CISO yêu cầu cập nhật, và ai đó đặt ra câu hỏi mà mọi chuyên gia DevSecOps đều e ngại:
“Chúng ta bị ảnh hưởng như thế nào?”
Việc đưa ra câu trả lời dứt khoát có vẻ đơn giản. Thực tế, điều đó thường mất hàng giờ, thậm chí vài ngày để có bức tranh toàn diện.
Vấn đề: nhận biết dễ, xác định phạm vi ảnh hưởng mới khó
Đội an ninh không thiếu thông tin. Thông cáo, blog nghiên cứu, bản tin từ nhà cung cấp, luồng mạng xã hội và danh sách gửi thư đều công bố các mối đe dọa mới nhanh hơn khả năng đọc của bất kỳ ai. Thách thức thực sự là tận dụng những thông tin đó để hiểu cách chúng tác động đến môi trường cụ thể của bạn.
Cho đến nay, quy trình đó thường trông như sau:
- Tách tiếng nói đáng tin cậy khỏi nhiễu thông tin. Thông tin tình báo liên quan bị phân tán trên hàng tá nguồn. Một số được kiểm chứng, một số là suy đoán, và một số chỉ là đăng lại từ nguồn khác. Cần có người đọc, đánh giá độ tin cậy và quyết định xem thông tin nào đáng để theo dõi.
- Dịch các mối đe dọa tổng quát thành các hành động cụ thể. Một bài báo mô tả cuộc tấn công nhưng không đưa sẵn danh sách gói và phiên bản bị ảnh hưởng. Phải có người trích xuất tên gói, khoảng phiên bản và mã CVE, với hy vọng không bỏ sót gì.
- Tìm xem các thành phần bị ảnh hưởng đang ẩn náu ở đâu. Hiện nay, ứng dụng phần mềm được ghép từ nhiều thành phần mã nguồn mở. Thật không may, lỗ hổng mới được phát hiện hiếm khi là một phụ thuộc trực tiếp. Thường nó bị chôn sâu trong phụ thuộc bậc hai, bậc ba nằm trong một ảnh Docker, hoặc nằm trong một bản build từ quý trước. Các artifact của bạn phân tán trên nhiều kho lưu trữ, dự án, nhóm và pipeline, khiến việc xác định tất cả thành phần bị ảnh hưởng trên toàn bộ chuỗi cung ứng phần mềm trở nên khó khăn.
- Ghép nối cái nhìn tổng thể từ các công cụ rời rạc. Một công cụ theo dõi lỗ hổng, công cụ khác theo dõi build, và một bảng tính ghi dịch vụ — chủ sở hữu. Việc kết nối các nguồn này thủ công chậm và dễ sai sót, đặc biệt khi đang xử lý một sự cố an ninh có hồ sơ cao, khi không ai có thời gian để làm việc đó.
- Ưu tiên khắc phục với dữ liệu không hoàn hảo. Điểm mức độ nghiêm trọng công bố không luôn phản ánh khả năng khai thác trong thực tế. Một lỗ hổng “mức trung bình” có thể bị khai thác dễ dàng trong thực tế, trong khi một mối đe dọa “nghiêm trọng” có thể không liên quan đến môi trường của bạn. Không có phân tích bối cảnh, các đội có thể phản ứng thái quá hoặc không đủ, vì thiếu thông tin thích hợp.
Tất cả điều trên diễn ra trong khi đồng hồ vẫn đang chạy. Khoảng thời gian giữa công bố và khai thác ngày càng rút ngắn, và mỗi giờ bạn dành để săn tìm câu trả lời đồng nghĩa với một giờ nữa mà kẻ tấn công có thể lợi dụng điểm yếu trong ứng dụng của bạn. Chi phí thực sự thường không phải là lỗ hổng mà là thời gian cần thiết để tìm ra chiến lược bảo vệ hiệu quả nhất.
Gặp JFrog Threat Hub: đưa bạn từ “đã xảy ra chuyện gì?” đến “cái gì bị ảnh hưởng?” chỉ trong một giao diện thống nhất
JFrog Threat Hub được thiết kế để lấp đầy khoảng trống đó. Nó đưa cả các nghiên cứu an ninh công khai và tình báo mối đe dọa do JFrog tổng hợp trực tiếp vào JFrog Platform, giúp bạn xác định cách chúng ảnh hưởng đến môi trường phát triển của mình.
JFrog Threat Hub là gì?
JFrog Threat Hub là một bảng điều khiển tình báo mối đe dọa chi tiết truy cập từ trong JFrog Xray. Nó bao gồm nguồn tin được cập nhật hàng ngày về các bài viết đã được kiểm chứng liên quan tới các cuộc tấn công mới, CVE và gói độc hại. Phần lớn thông tin tình báo này dựa trên các báo cáo từ JFrog Security Research, đội ngũ theo dõi các registry công khai như npm, PyPI và Hugging Face, chạy trình quét tự động trên mỗi gói mới và được cập nhật, và phân tích CVE để đánh giá khả năng khai thác trong môi trường thực tế. Các thông báo bên ngoài có liên quan cũng được tích hợp vào nguồn tin.
Mỗi bài đăng hiển thị tên nguồn, ngày công bố, điểm CVSS và các thẻ mô tả, cùng với một nhãn công khai tập hợp các gói và phiên bản bị ảnh hưởng. Chỉ báo chênh lệch mức độ nghiêm trọng đánh dấu những trường hợp mà đánh giá của JFrog khác với điểm số được công bố, giúp đội ngũ ưu tiên theo rủi ro thực tế thay vì rủi ro cảm nhận.
Một trong những tính năng quan trọng nhất là nút Check Impact. Chỉ với một cú nhấp, nó chạy tìm kiếm tác động trên toàn tổ chức của bạn và liệt kê mọi artifact bị ảnh hưởng, cùng với kho lưu trữ, phiên bản thành phần dễ bị tấn công, ngày quét và trạng thái runtime. Đội ngũ có thể xuất kết quả này, thiết lập chính sách Xray, hoặc chuyển thẳng vào quy trình phân loại và khắc phục ngay trong một nền tảng thống nhất.
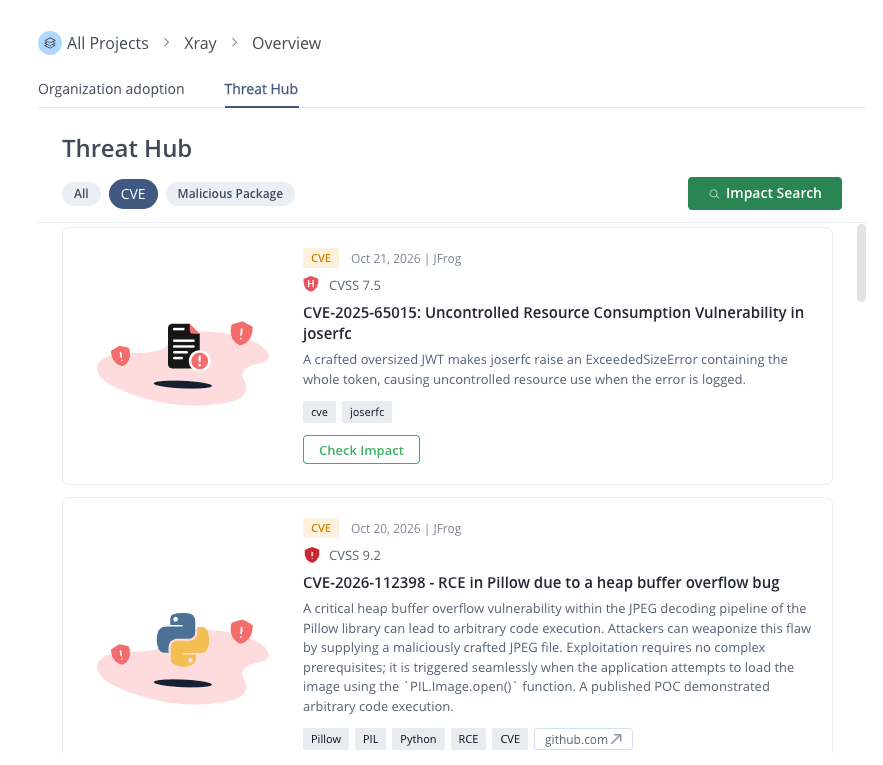 Threat Hub bao gồm các cảnh báo CVE được cập nhật và tìm kiếm tác động trên toàn chuỗi cung ứng
Thay vì đọc về một cuộc tấn công ở nơi này rồi tìm kiếm sự phơi nhiễm ở nơi khác, Threat Hub gom cả hai bước vào một quy trình làm việc liền mạch. Nó không chỉ cung cấp nhận biết sớm, mà còn giúp vẽ ra chính xác phạm vi ảnh hưởng, đưa bạn trực tiếp từ việc đọc thông tin mối đe dọa đến hiểu rõ mức độ phơi nhiễm của mình.
Tình báo tuyển chọn, giao đến nơi bạn đang làm việc
Threat Hub tổng hợp các bài viết an ninh về tấn công mới, CVE và gói độc hại, cập nhật hàng ngày và sắp xếp theo tùy chọn của khách hàng. Ngoài ra, tình báo từ Đội Nghiên cứu An ninh JFrog cũng được tích hợp, bao gồm:
- Giám sát liên tục các kho mã nguồn mở như npm, PyPI và Hugging Face để nắm bắt các vấn đề an ninh mới nhất
- Chạy các trình quét tự động trên gói mới và gói được cập nhật
- Điều tra sâu các phát hiện đáng ngờ
- Phân tích CVE mới và hiện hữu để đánh giá khả năng khai thác trong thực tế
- Tiết lộ phần mềm độc hại mới phát hiện tới người duy trì repository
Với khách hàng của chúng tôi, điều này có nghĩa là nghiên cứu gốc đã được kiểm chứng nằm cạnh các cảnh báo bên ngoài quan trọng, không bị nhiễu bởi một nguồn tin tức mở. Mỗi bài đăng hiển thị nguồn, ngày công bố và các thẻ cho biết hệ sinh thái bị ảnh hưởng. Khi một bài liên quan đến một cuộc tấn công đã biết, nó áp một nhãn gom nhóm các gói và phiên bản bị ảnh hưởng, và có thể liên kết tới bản vá hoặc khuyến nghị.
Chỉ một cú nhấp để đánh giá tác động CVE
Khi làm việc từ giao diện JFrog Xray, bảng điều khiển Threat Hub có thể truy cập bằng cách chọn Xray > Overview. Một trong những tính năng mạnh mẽ của console Threat Hub là nút “Check Impact”. Nhấn vào đó, và Threat Hub sẽ mở một Impact Search cụ thể cho tổ chức của bạn. Nếu bạn bị ảnh hưởng, nó hiển thị các artifact khớp và ngày quét tương ứng, giúp bạn thấy vấn đề đang nằm ở đâu trong các artifact đã được quét và quyết định sửa gì trước.
Đối với các bài đăng CVE và gói độc được hỗ trợ, không cần trích xuất thủ công tên gói, không cần truy vấn tùy chỉnh, và không cần ghép nối kết quả từ các công cụ khác nhau. Nghiên cứu và kết quả được trình bày song song.
Độ nghiêm trọng CVE để bạn hành động
Điểm công bố không luôn phản ánh toàn bộ bức tranh, vì vậy một số bài đăng cũng hiển thị Chỉ báo Chênh lệch Mức độ Nghiêm trọng khi đánh giá của JFrog Security Research khác với mức độ trong CVE hoặc khuyến nghị công khai. Mức độ do JFrog đánh giá phản ánh khả năng khai thác và tác động trong thực tế, chứ không chỉ là điểm công bố, giúp bạn có bối cảnh cần thiết để ưu tiên chiến lược khắc phục.
Những thay đổi này đem lại cho đội bạn
Đội Vận hành và An ninh được hưởng các lợi thế quan trọng sau:
- Rút ngắn thời gian phân định sự cố. Câu hỏi “Chúng ta bị ảnh hưởng như thế nào?” có thể nhận được câu trả lời nhanh hơn, ít công việc dò tìm giữa nhiều công cụ.
- Giảm chuyển đổi ngữ cảnh. Đọc nghiên cứu, hiểu tác động và xác định artifact bị ảnh hưởng đều diễn ra trong một giao diện tập trung.
- Ưu tiên khắc phục tốt hơn. Nghiên cứu được kiểm chứng và bối cảnh mức độ nghiêm trọng từ các nhà nghiên cứu của JFrog giúp tập trung vào những mối đe dọa có khả năng bị khai thác cao hơn.
- Giao tiếp chính xác hơn. Khi ban lãnh đạo yêu cầu cập nhật, bạn có thể trình bày các artifact cụ thể và ngày quét thay vì nói “chúng tôi vẫn đang kiểm tra”.
Xem JFrog Threat Hub hoạt động
Cuộc tấn công lớn tiếp theo vào chuỗi cung ứng chỉ là vấn đề thời gian chứ không phải là liệu có xảy ra hay không. Khi nó tới, đội phản ứng tốt nhất sẽ không nhất thiết là những đội đọc nhiều bài báo nhất. Họ sẽ là những đội hiểu nhanh nhất cách một mối đe dọa cụ thể ảnh hưởng đến môi trường của họ.
Tìm hiểu thêm về JFrog Security và rút ngắn con đường từ “Chuyện gì đã xảy ra?” đến “Chúng ta bị ảnh hưởng như thế nào” bằng cách lên lịch demo với một trong các chuyên gia chuyên môn của chúng tôi.
Bài viết này được cung cấp cho mục đích thông tin chung. Nó không phải là tư vấn pháp lý, tuân thủ hoặc an ninh và không đảm bảo bất kỳ kết quả an ninh nào. Nội dung phản ánh thông tin có sẵn tại ngày xuất bản được hiển thị ở đầu bài đăng và có thể không được cập nhật. Kết quả phụ thuộc vào môi trường, tình huống và cấu hình của bạn. Khả năng sản phẩm khác nhau theo phiên bản và mô hình triển khai và được điều chỉnh bởi thỏa thuận của bạn với JFrog. JFrog là nhãn hiệu đã đăng ký của JFrog Ltd. tại Hoa Kỳ. Tất cả các nhãn hiệu khác được đề cập trong tài liệu này là tài sản của chủ sở hữu tương ứng.
Muốn được tư vấn chuyên sâu hoặc triển khai giải pháp? Hãy liên hệ Softribution để được tư vấn chiến lược, đánh giá tác động cho môi trường của bạn hoặc hỗ trợ mua và triển khai các giải pháp phù hợp. Đội ngũ chuyên gia của Softribution sẵn sàng đồng hành cùng bạn từ đánh giá đến triển khai và vận hành.