AI, mã nguồn và tuân thủ trên JFrog AppTrust
Khi một kiểm toán viên hỏi những gì đã được đưa vào bản phát hành gần nhất của bạn, hầu hết các nhóm đều làm giống nhau. Họ mở bốn tab:
- GitHub để xem các commit
- Jira để theo dõi các ticket
- Một chuỗi trên Slack để xem các phê duyệt
- Một bảng tính để theo dõi những gì đã lên production (được build cách đây hai sprint)
Không gì trong số đó được kết nối với nhau. Không gì được gắn trực tiếp vào bản phát hành. Và không gì trong số đó được thiết kế để đáp ứng yêu cầu của cơ quan quản lý — chúng được xây dựng để phát hành phần mềm.
Việc cố gắng tái tạo những gì đã ship từ GitHub, Jira, Slack và một bảng tính chính là vấn đề tuân thủ thực sự. Không phải vì thiếu chính sách. Không phải vì thiếu công cụ. Mà là thiếu một hồ sơ kết nối, có chữ ký và sẵn sàng cho kiểm toán, có thể truy nguyên mọi bản phát hành về các commit, PR, ticket Jira và các phê duyệt đã tạo ra nó.
Các agent AI làm cho việc này phức tạp hơn. Lập trình viên sử dụng Cursor, Claude Code và các công cụ agent khác giờ đây commit mã mà không phải do một con người viết trực tiếp và không có bản ghi DevOps nào ghi lại. Phiên làm việc phía sau commit không để lại dấu vết trong pipeline của bạn: không có prompt, không có quyết định, không có ý định. Nhật ký Git của bạn có thể đầy đủ, nhưng bức tranh tuân thủ thì không.
Các cơ quan quản lý không chờ đợi. Từ NIST SSDF đến EU Cyber Resilience Act, mọi khung pháp lý đều yêu cầu cùng một điều: bằng chứng. Họ muốn biết ai đã viết mã, ai đã phê duyệt, ticket nào đã dẫn dắt thay đổi, và khi nào — tất cả đều phải được ký, kết nối và đính kèm vào bản phát hành.
Khi các agent cùng đóng góp mã bên cạnh lập trình viên, hầu hết các nhóm có thể lắp ghép dấu vết kiểm toán đủ nhanh. Đó là khoảng trống bằng chứng mà nhiều tổ chức mới nhận ra. Chi phí của khoảng trống đó là nghiêm trọng: trách nhiệm cá nhân với CISO, kiểm toán thất bại, thỏa thuận bị chặn và các khoản phạt theo CRA lên đến 2,5% doanh thu toàn cầu.
How JFrog AppTrust Assembles the Evidence Chain Automatically
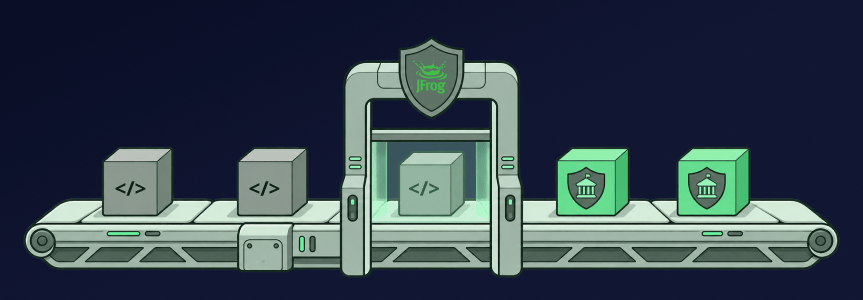
Tại swampUP 2026, JFrog giới thiệu Prompt to Release Traceability trong JFrog AppTrust. Với mỗi bản phát hành, AppTrust tự động tổng hợp các commit, PR, ticket Jira và hồ sơ người phê duyệt đã tạo ra nó, ký chúng và đính kèm vào bản phát hành trước khi bất kỳ cổng promotion nào chạy. Không cần lắp ghép thủ công. Không cần chụp màn hình. Bằng chứng đã được chứng thực, sẵn sàng khi kiểm toán viên yêu cầu.
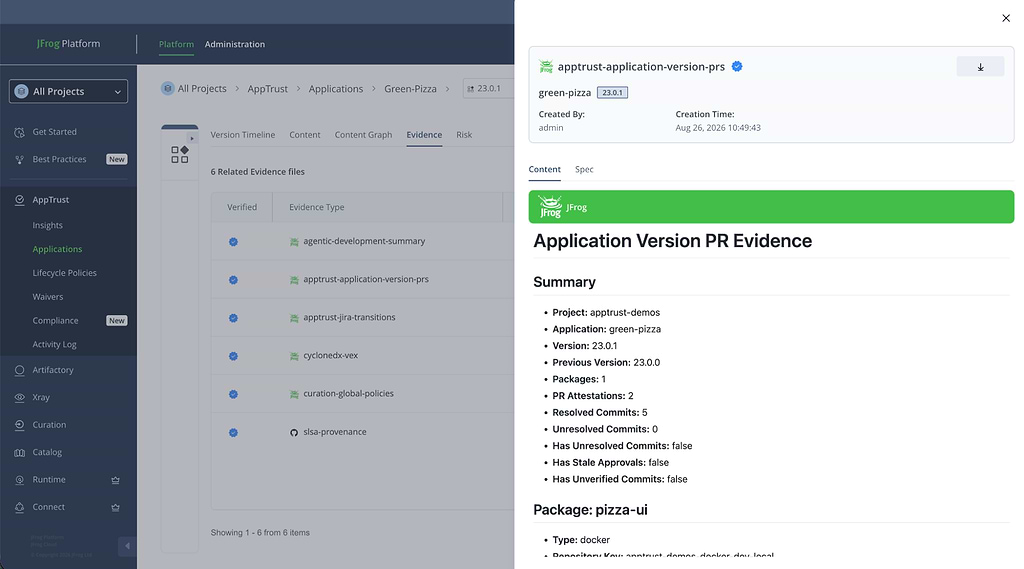
AppTrust tự động tổng hợp ba lớp bằng chứng và đính kèm chúng vào phiên bản ứng dụng của bạn trước khi bất kỳ cổng promotion nào chạy.
- Ticket Jira, xác thực theo chuyển trạng thái: AppTrust không chỉ kiểm tra sự tồn tại của một ticket Jira; nó xác thực toàn bộ lịch sử chuyển trạng thái: từ khi tạo ticket, đến in-progress, đến done, kèm theo ngày tháng. Một kiểm toán viên không chấp nhận chỉ một ticket đã đóng; họ yêu cầu bằng chứng về quy trình làm việc.
- Commit và PR, được ký và kết nối: Với mỗi bản phát hành, AppTrust xác định các commit đã được đưa vào và ánh xạ chúng tới Pull Request trên GitHub. Với mỗi PR, AppTrust ghi lại ai đã merge, ai đã phê duyệt, và liệu người phê duyệt có cùng là người commit hay không. Kiểm tra sau cùng này quan trọng: hầu hết khung tuân thủ cấm rõ ràng việc tự phê duyệt, và hầu hết các nhóm hiện không có cách tự động để phát hiện điều đó.
- Bằng chứng phiên agent: Dấu vết kiểm toán trước đây đủ cho hầu hết các bản phát hành, nhưng AI đã thay đổi cuộc chơi. Các JFrog Agent Plugins sắp tới sẽ ghi lại mọi tương tác của agent tại nguồn và lưu trữ chúng như bằng chứng có chữ ký trong Artifactory. Quản trị bắt đầu trước commit đầu tiên, không phải sau đó. Điều này bao gồm không chỉ prompt và mã được tạo, mà còn cả bảng kê vật liệu phiên đầy đủ: những MCP, kỹ năng và tài sản agentic mà agent đã sử dụng để xây dựng bản phát hành.
Từ Hai Tuần Lắp Ghép Thủ Công đến Vài Phút
Trước Prompt to Release Traceability, một cuộc kiểm toán tuân thủ có thể mất hai tuần để lắp ghép bằng chứng thủ công từ GitHub, Jira và pipeline CI của bạn — nếu bạn tìm đủ các mảnh.
Bây giờ, AppTrust có thể tổng hợp chuỗi bằng chứng có chữ ký tự động vào thời điểm promotion. Mỗi commit, PR, chuyển trạng thái Jira và hồ sơ người phê duyệt đều được ký, đóng dấu thời gian và đính kèm vào phiên bản ứng dụng đã phát hành. Khi kiểm toán viên yêu cầu, AppTrust giao gói bằng chứng đã ký trong vài phút.
Với các đội phát triển quy mô lớn sử dụng agentic development, đây là sự khác biệt giữa một bản phát hành bạn có thể chứng minh và một bản phát hành bạn chỉ có thể hy vọng là tuân thủ. Đó chính là DevGovOps trong thực tế: quản trị đi cùng mỗi bản phát hành, vô hình đối với nhà phát triển, luôn minh bạch với kiểm toán viên.
Bắt đầu với Prompt to Release Traceability
Tại swampUP 2026, chúng tôi cũng ra mắt Out-of-the-Box Compliance Frameworks: các kiểm soát được map sẵn cho NIST SSDF và EU Cyber Resilience Act, sẵn sàng thi hành mà không cần cấu hình thủ công. Prompt to Release Traceability là lớp dữ liệu giúp các khung này hoạt động. Nếu không có bằng chứng, các kiểm soát không có gì để đánh giá.
Prompt to Release Traceability hiện đã có sẵn. Dữ liệu Git (commit, PR, chuyển trạng thái ticket Jira và chuỗi người phê duyệt) đã được cung cấp ngay hôm nay. Bằng chứng phiên agent và bảng kê vật liệu phiên sẽ cập bến vào cuối năm nay. Các quy định đã có hiệu lực, và cuộc kiểm toán tiếp theo của bạn sẽ không chờ. Với JFrog AppTrust, chuỗi bằng chứng của bạn đã sẵn sàng.
Book a demo at jfrog.com/demo | Explore JFrog AppTrust at jfrog.com/apptrust
Để được tư vấn triển khai, đánh giá giải pháp hoặc mua JFrog AppTrust và các tính năng Prompt to Release Traceability, vui lòng liên hệ Softribution — chúng tôi sẵn sàng hỗ trợ tư vấn chuyên sâu, demo và triển khai giải pháp phù hợp với nhu cầu tuân thủ của bạn.