DevSecOps Hiện Đại – Vì sao SAST/DAST không còn đủ để bảo vệ doanh nghiệp?
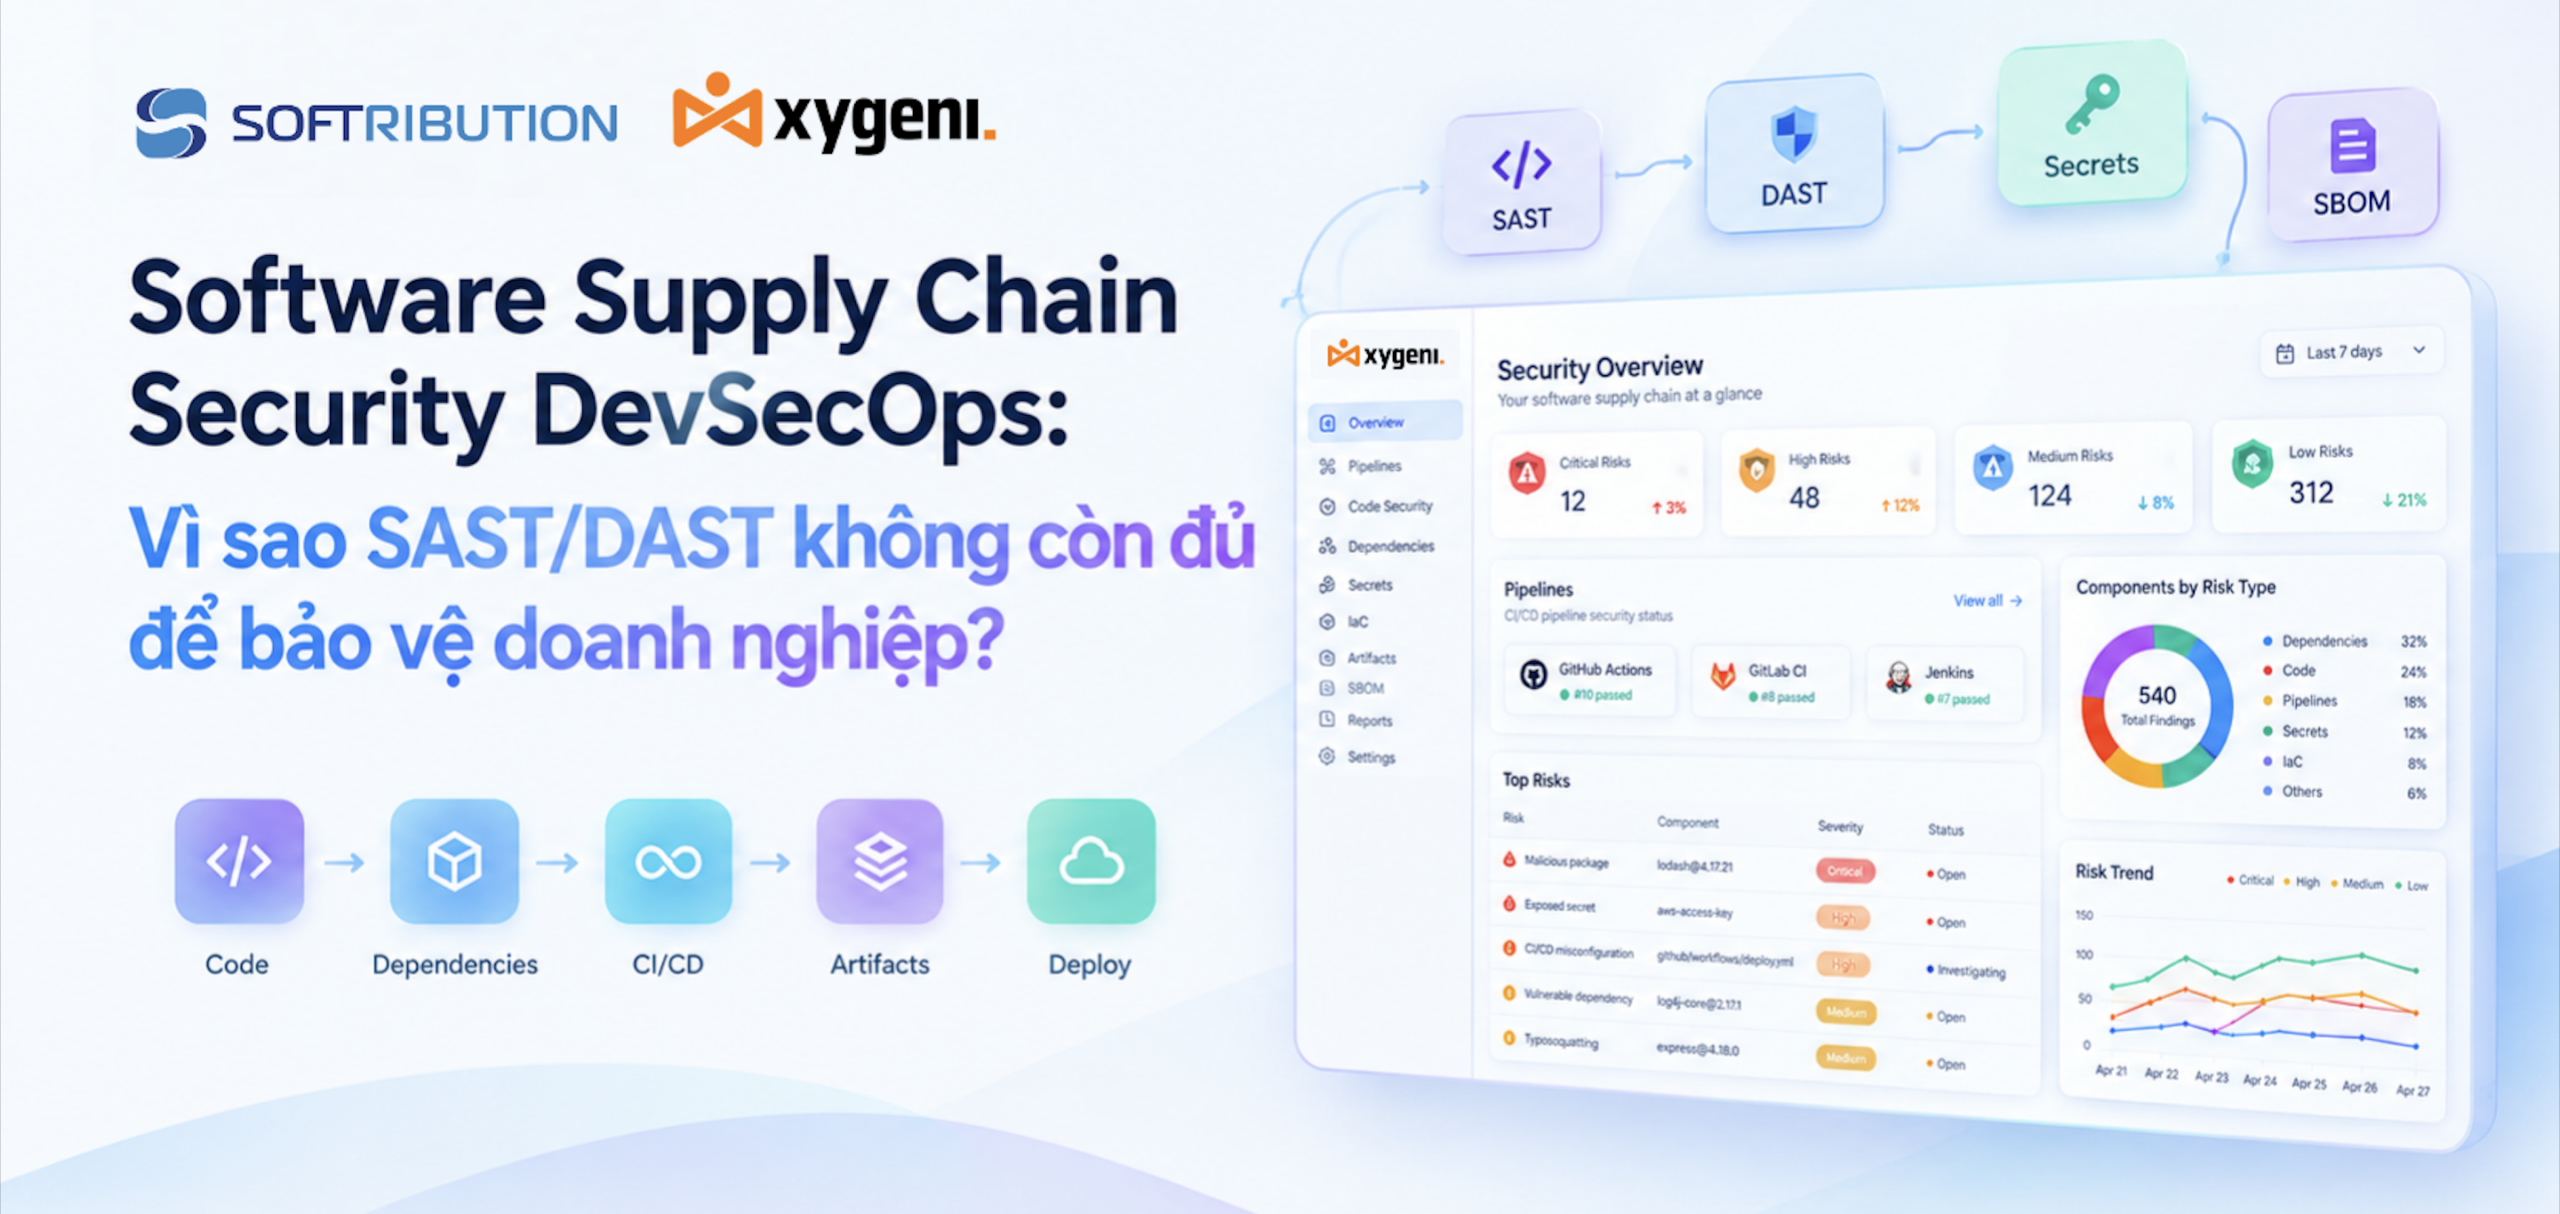
Trong vài năm trở lại đây, tốc độ phát triển và phát hành phần mềm đã thay đổi đáng kể cách doanh nghiệp tiếp cận an toàn thông tin. Khi tốc độ phát triển tăng, số lượng thành phần tham gia vào quá trình tạo ra một sản phẩm phần mềm cũng ngày càng lớn. Một ứng dụng hiện đại không còn chỉ bao gồm mã code do đội ngũ nội bộ viết, mà có thể phụ thuộc vào hàng trăm package mã nguồn mở, container image, artifact, pipeline, API key hay cloud credential.
Điều này khiến Chuỗi cung ứng phần mềm đang dần trở thành một bề mặt tấn công ngày càng nghiêm trọng. Thay vì tấn công trực tiếp vào ứng dụng, kẻ tấn công có thể tìm cách xâm nhập thông qua một dependency độc hại, khai thác credential bị lộ trên GitHub, thay đổi cấu hình CI/CD hoặc can thiệp vào artifact trước khi được triển khai lên production. Điều đáng chú ý ở đây chính là chỉ cần một mắt xích bị xâm phạm đã có thể tác động đến toàn bộ quy trình phát triển và phát hành phần mềm.
Để giải quyết bài toán về bảo mật trên, nhiều doanh nghiệp Việt Nam hiện đã triển khai SAST, DAST hoặc SCA như một phần của chiến lược AppSec.
Tuy nhiên, khi chuỗi cung ứng ngày càng phức tạp, việc sử dụng nhiều công cụ riêng lẻ để kiểm soát từng lớp cũng khiến doanh nghiệp khó duy trì một góc nhìn thống nhất về rủi ro.
Trong bối cảnh đó, Xygeni tiếp cận bài toán theo hướng bảo vệ toàn diện Chuỗi cung ứng phần mềm, từ source code cho đến CI/CD pipeline. Thay vì chỉ phát hiện các vấn đề bảo mật, Xygeni giúp doanh nghiệp phân tích mối liên hệ giữa các thành phần trong chuỗi cung ứng để xác định những rủi ro có khả năng tác động thực tế đến quá trình phát triển và phát hành phần mềm.
1. Vì sao SAST và DAST truyền thống không còn đủ để bảo vệ ứng dụng?
SAST và DAST vẫn là hai lớp quan trọng trong AppSec. SAST (Static Application Security Testing) phân tích source code hoặc binary mà không cần chạy ứng dụng, giúp developer sớm phát hiện những đoạn code hoặc pattern có khả năng dẫn đến lỗ hổng bảo mật. Trong khi đó, DAST (Dynamic Application Security Testing) kiểm thử ứng dụng khi đang chạy, mô phỏng góc nhìn của attacker để xác định những điểm có thể bị khai thác từ bên ngoài.
Tuy nhiên, cả hai phương pháp đều chủ yếu tập trung vào bản thân ứng dụng, trong khi phạm vi rủi ro ngày càng mở rộng ra toàn bộ chuỗi cung ứng phần mềm, từ open-source package, dependency đến AI coding.
Theo Verizon 2025, tỷ lệ các vụ xâm nhập liên quan đến lỗ hổng trong thành phần bên thứ ba đã tăng từ 15% lên 30%. Cùng với đó, báo cáo về Chuỗi cung ứng phần mềm của Sonatype vào 2026 ghi nhận hơn 454.600 package độc hại mới trong năm 2025, tăng 75% so với năm trước. Đáng chú ý, 61% doanh nghiệp vẫn lo ngại về độ tin cậy của AI coding, cho thấy rủi ro đang tiếp tục mở rộng sang những thành phần mới trong quá trình phát triển phần mềm (Sonatype 2026).
Đặc biệt, đối với doanh nghiệp Việt Nam, bài toán DevSecOps không chỉ là phát triển nhanh, mà còn phải đảm bảo bảo mật và đáp ứng các yêu cầu quản lý trong suốt vòng đời phần mềm. Những quy định như Thông tư 77/2025/TT-NHNN cũng đặt ra yêu cầu ngày càng rõ hơn về quản lý rủi ro, kiểm soát và an toàn trong hoạt động công nghệ.
Trong bối cảnh đó, việc chỉ sử dụng một công cụ đơn lẻ như SAST hoặc DAST là chưa đủ. SAST và DAST có thể giúp doanh nghiệp phát hiện vấn đề trong source code và ứng dụng đang vận hành, nhưng không thể bao quát toàn bộ rủi ro phát sinh từ dependency, package, secrets, artifact, pipeline hay code được tạo bởi AI.
Vì vậy, vấn đề không phải là thay thế SAST hay DAST mà mở rộng phạm vi bảo mật từ ứng dụng sang toàn bộ vòng đời phát triển phần mềm.
Xygeni được xây dựng theo hướng tiếp cận này. Trong đó, SAST và DAST không bị lược bỏ, mà được tích hợp cùng các lớp bảo mật chuỗi cung ứng khác, giúp doanh nghiệp có cái nhìn tổng quan về những rủi ro xuyên suốt pipeline, từ package, source code đến dependency, qua đó xác định và đưa ra quyết định xử lý kịp thời.
|
Tiêu chí |
SAST/DAST truyền thống |
Xygeni |
|
Phạm vi |
Chủ yếu tập trung vào application |
Code, pipeline, secrets, dependencies, IaC và artifacts |
|
CI/CD |
Không phải trọng tâm |
Phân tích pipeline và misconfiguration |
|
Secrets |
Phát hiện secrets trong code |
Mở rộng kiểm tra secrets trong nhiều thành phần của SDLC |
|
Open Source |
Tập trung vào vulnerability/CVE |
Phát hiện malware, typosquatting và dependency threats |
|
SBOM |
Không phải chức năng cốt lõi |
Hỗ trợ inventory và SBOM |
|
Ưu tiên rủi ro |
Có thể tạo nhiều findings |
Tập trung hơn vào mức độ rủi ro và khả năng khai thác |
2. Xygeni – Kiểm soát bảo mật chuỗi cung ứng phần mềm toàn diện
Điểm khác biệt trong cách tiếp cận của Xygeni nằm ở việc không xem Chuỗi cung ứng phần mềm như một thành phần riêng biệt, mà xem đây là một hệ thống xuyên suốt quá trình phát triển phần mềm. Từ lúc developer viết code, đưa code vào Git repository, build và test, cho đến khi ứng dụng được triển khai, mỗi bước đều được kiểm soát chặt chẽ.
Bảo mật CI/CD Pipeline và kiểm kê SDLC
CI/CD là một trong những nền tảng quan trọng nhất của DevOps hiện đại. Nhưng càng tự động hóa nhiều, doanh nghiệp càng cần kiểm soát chặt chẽ những gì pipeline được phép thực hiện.
Một pipeline có thể có quyền truy cập vào source code, cloud environment, container registry hoặc artifact repository. Nếu một workflow được cấu hình sai hoặc credential có quyền quá lớn bị lộ, attacker có thể tận dụng chính cơ chế tự động hóa này để di chuyển sâu hơn vào hệ thống.
Xygeni hỗ trợ phân tích các môi trường CI/CD như GitHub Actions, GitLab CI và Jenkins, giúp doanh nghiệp nhận diện misconfiguration, quyền truy cập không phù hợp và những dấu hiệu bất thường trong pipeline. Thay vì chỉ kiểm tra kết quả cuối cùng là ứng dụng có lỗ hổng hay không, doanh nghiệp có thể kiểm soát cả quy trình tạo ra application đó.
Secrets Security: Ngăn rủi ro từ những thông tin bị lộ
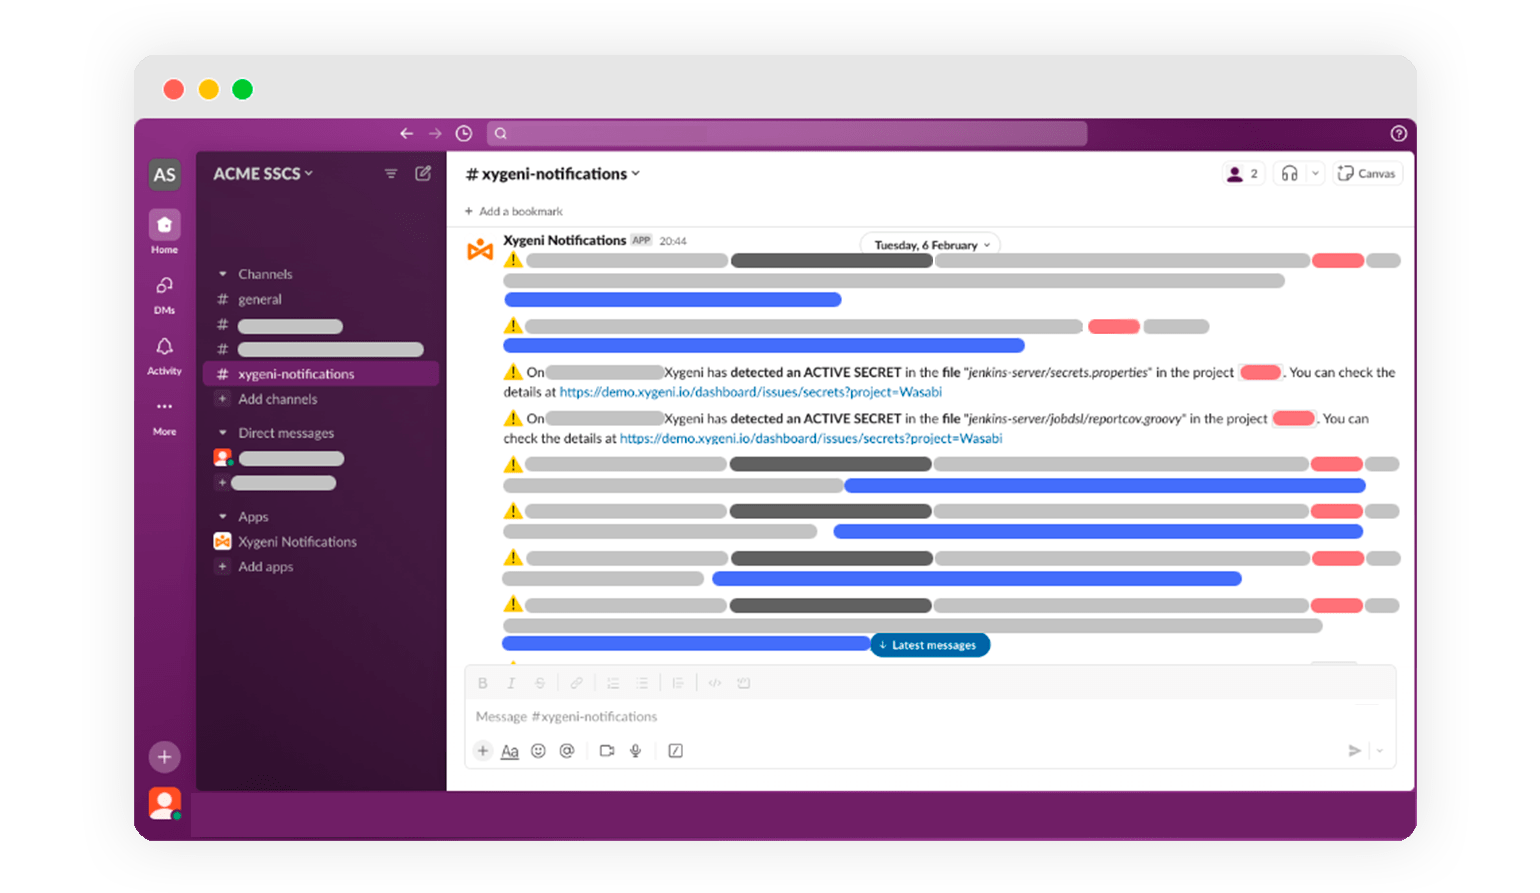
Việc bị lộ secrets là một trong những vấn đề tưởng đơn giản nhưng có thể tạo ra hậu quả nghiêm trọng. Developer có thể vô tình đưa API key, password, access token hoặc private key vào source code, configuration file hoặc pipeline log. Nếu repository được đặt ở chế độ công khai hoặc quyền truy cập bị mở rộng ngoài dự kiến, thông tin này có thể nhanh chóng trở thành mục tiêu khai thác.
Một chiến lược bảo mật hiệu quả cần phát hiện secrets càng sớm càng tốt, lý tưởng nhất là ngay trước khi code được đưa vào repository. Xygeni hỗ trợ phát hiện các thông tin nhạy cảm trong nhiều điểm của Chuỗi cung ứng phần mềm, giúp doanh nghiệp giảm nguy cơ credential tiếp tục di chuyển qua các bước build và deployment.
Phát hiện mã độc từ sớm và bảo vệ dependency mã nguồn mở
Mã nguồn mở mang lại tốc độ và khả năng tái sử dụng rất lớn cho developer. Nhưng đồng thời, dependency cũng trở thành một mắt xích mà doanh nghiệp không hoàn toàn kiểm soát được.
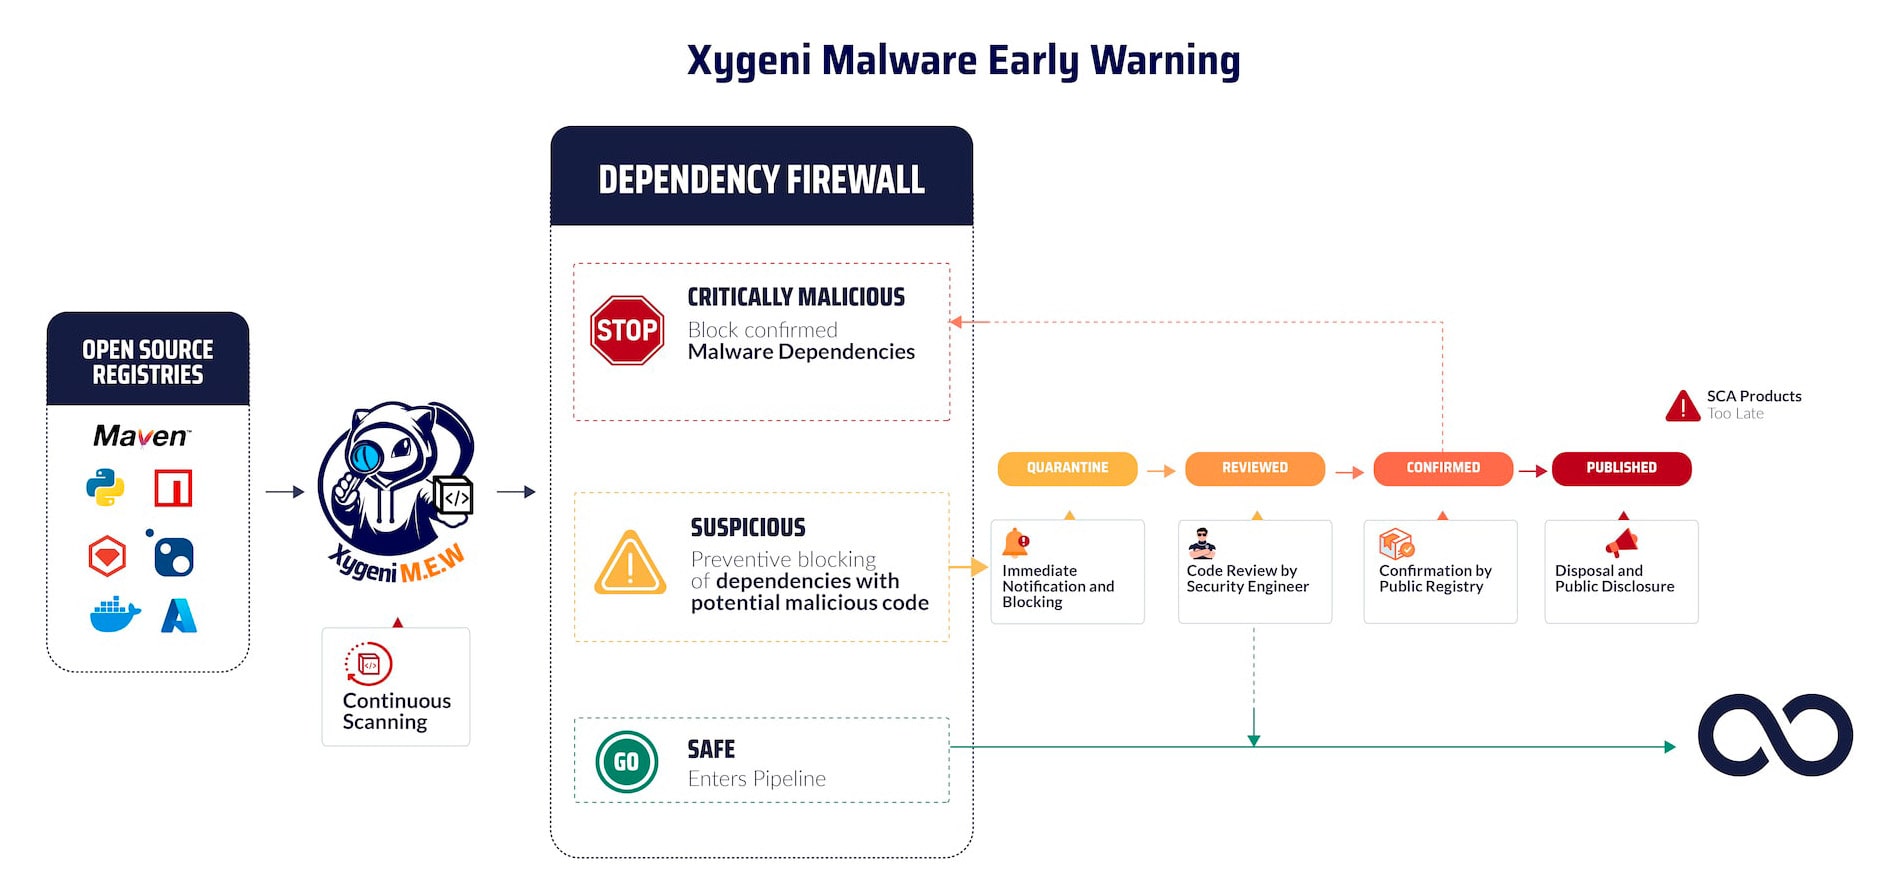
Không phải tất cả mối đe dọa đều xuất hiện dưới dạng một CVE đã được công bố. Một package mới có thể được tạo ra với mục đích độc hại, một package có tên gần giống với thư viện phổ biến có thể được sử dụng để đánh lừa developer, hoặc một dependency hợp pháp có thể bị compromise.
Do đó, SCA truyền thống cần được kết hợp với khả năng nhận diện những dấu hiệu nguy hiểm khác trong Software Supply Chain. Xygeni tập trung vào việc phát hiện sớm các mối đe dọa như malicious packages, typosquatting và dependency confusion, từ đó giúp doanh nghiệp ngăn chặn dependency đáng ngờ trước khi chúng đi sâu vào quá trình build và trở thành một phần của sản phẩm.
AI-Powered SAST và bảo mật Infrastructure as Code
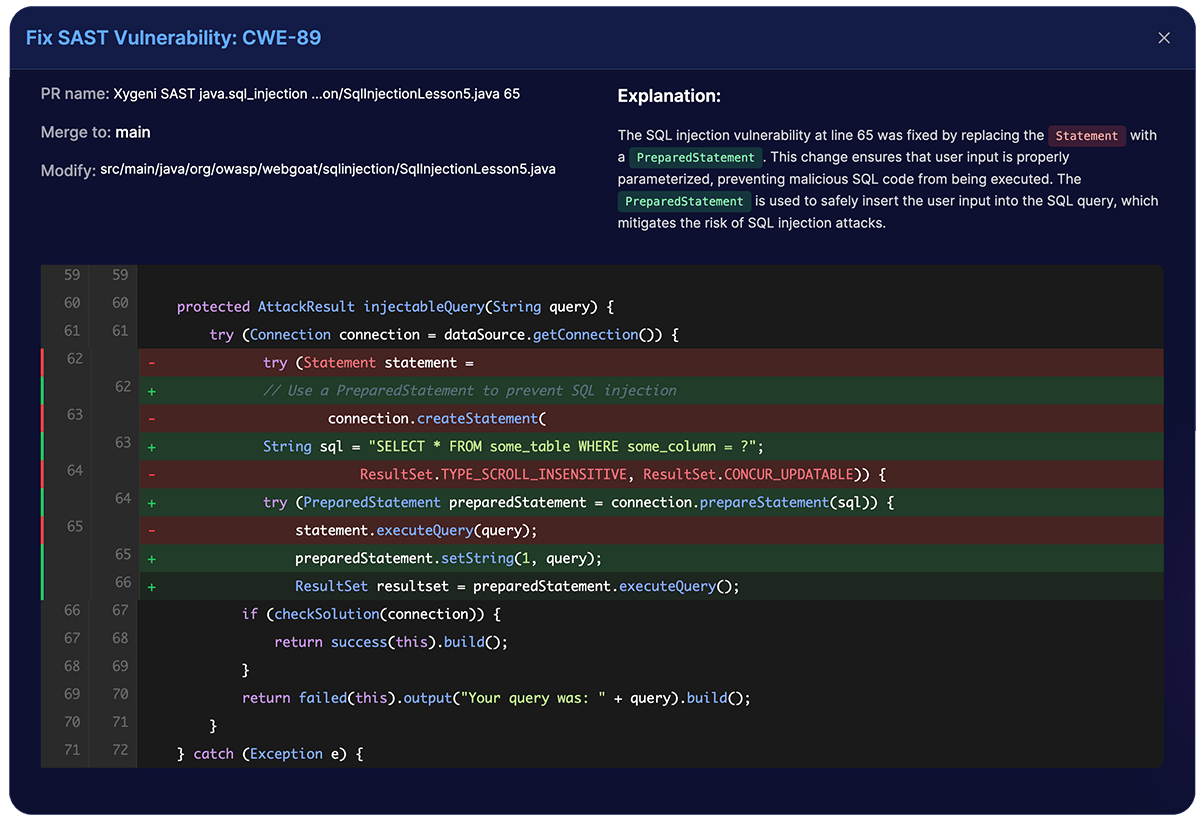
Sự phổ biến của các công cụ AI coding đang khiến tốc độ tạo source code tăng nhanh. Tuy nhiên, code được tạo bởi AI không mặc nhiên an toàn. Nếu không có quy trình kiểm tra phù hợp, những đoạn code chứa insecure patterns hoặc logic không an toàn vẫn có thể được đưa vào repository và tiếp tục đi qua pipeline.
Xygeni mở rộng khả năng phân tích code bằng AI, đồng thời kiểm tra cả Infrastructure as Code như Terraform, Kubernetes và Helm. Điều này đặc biệt quan trọng khi hạ tầng cloud ngày càng được quản lý bằng code và trở thành một phần trực tiếp của Software Supply Chain.
SBOM: Biết chính xác phần mềm đang chứa những gì
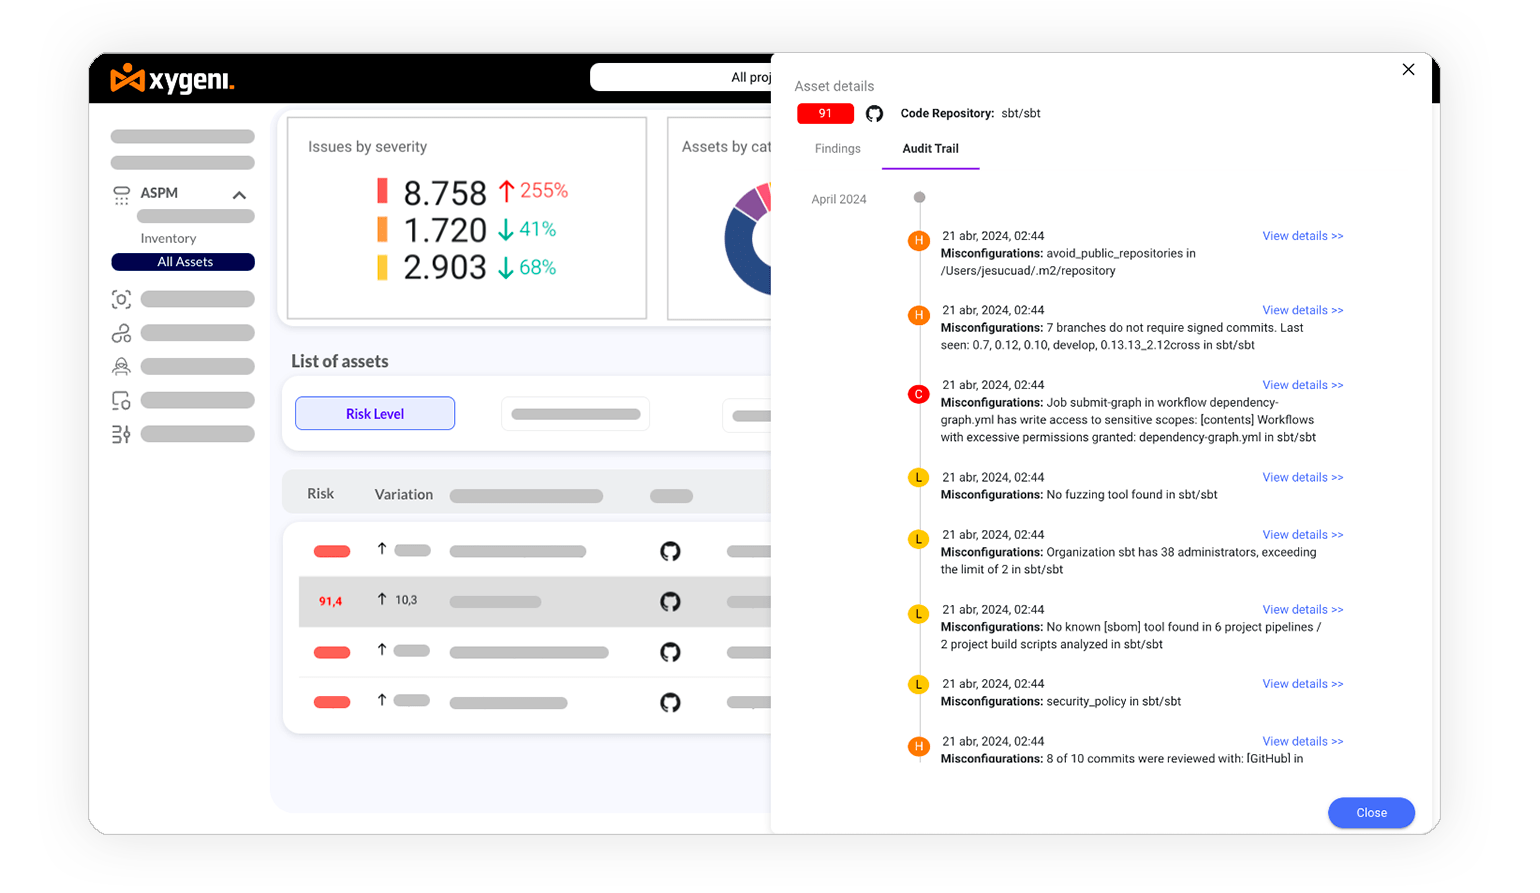
Khi một sản phẩm được xây dựng từ nhiều package và các thành phần từ bên thứ ba, doanh nghiệp cần có khả năng xác định chính xác những thành phần nào đang tồn tại trong sản phẩm. Đây là vai trò quan trọng của SBOM (Software Bill of Materials).
SBOM cung cấp inventory về các thành phần cấu thành một phần mềm, từ dependency trực tiếp đến những thành phần được kéo vào thông qua dependency chain. Khi một vulnerability hoặc malicious package được phát hiện, SBOM giúp đội ngũ nhanh chóng xác định sản phẩm nào đang bị ảnh hưởng.
Xygeni hỗ trợ doanh nghiệp xây dựng inventory và quản lý thông tin liên quan đến Chuỗi cung ứng phần mềm, đồng thời hướng tới các framework và tiêu chuẩn như CIS, OpenSSF và SLSA. Điều này tạo nền tảng để doanh nghiêp không chỉ phát hiện vấn đề mà còn có khả năng truy xuất và đánh giá phạm vi ảnh hưởng.
3. Softribution – Đối tác phân phối và triển khai Xygeni tại Việt Nam
Một nền tảng bảo mật chỉ phát huy hiệu quả khi được triển khai phù hợp với kiến trúc và quy trình thực tế của doanh nghiệp. Với những tổ chức đã có nhiều repository, nhiều CI/CD pipeline và công cụ bảo mật hiện hữu, việc bổ sung thêm một nền tảng mới cần được tính toán để tránh tạo ra thêm độ phức tạp cho đội ngũ vận hành.
Với vai trò nhà phân phối chính thức Xygeni tại Việt Nam, Softribution tập trung vào việc đồng hành cùng doanh nghiệp từ giai đoạn đánh giá hiện trạng đến triển khai thực tế. Thay vì chỉ cung cấp bản quyền, Softribution hỗ trợ doanh nghiệp xác định những điểm rủi ro quan trọng trong Chuỗi cung ứng phần mềm để từ đó lựa chọn phạm vi PoC phù hợp và xây dựng phương án tích hợp Xygeni vào môi trường DevSecOps hiện có.
Với cách tiếp cận này, doanh nghiệp có thể từng bước xây dựng năng lực bảo mật chuỗi cung ứng thay vì triển khai công cụ theo cách tách rời khỏi quy trình phát triển.
Liên hệ Softirbution để được tư vấn miễn phí về giải pháp của Xygeni!
—
Email: que.nguyen@softribution.com
Hotline: +84-904992426