Kế hoạch ứng phó sự cố an ninh mạng là gì?
Ngày: 7 tháng 7 năm 2026

Cyber incident response planning là quá trình chuẩn bị các chính sách, quy trình, đội ngũ và công nghệ cần thiết để phản ứng hiệu quả với các sự cố bảo mật mạng. Nó giúp tổ chức phát hiện sự cố nhanh hơn, ngăn chặn mối đe dọa, giảm gián đoạn hoạt động và khôi phục với mức độ tin cậy cao hơn.
Giải thích về Cyber Incident Response Planning
Các sự cố mạng giờ đây không còn là những sự kiện hiếm gặp. Các tổ chức phải đối mặt thường xuyên với các cuộc tấn công ransomware, chiến dịch phishing, cloud compromises, insider threats, supplier breaches và các nỗ lực business email compromise. Khi sự cố xảy ra, thường rất ít thời gian để quyết định ai sẽ hành động, đâu là thứ cần được bảo vệ trước tiên hoặc tổ chức nên truyền thông ra sao.
Cyber incident response planning loại bỏ sự bất định này. Nó cung cấp cho tổ chức một phương pháp có cấu trúc để phản ứng. Kế hoạch xác định những người liên quan, các hành động cần thực hiện và những quyết định phải được đưa ra trong một cuộc khủng hoảng mạng. Nó cũng kết nối phản ứng kỹ thuật với các ưu tiên kinh doanh, nghĩa vụ pháp lý, truyền thông với khách hàng và khôi phục hoạt động.
Một kế hoạch ứng phó sự cố mạng tốt không chỉ là tài liệu của phòng IT. Đó là tài liệu về khả năng phục hồi doanh nghiệp. Nó giúp toàn bộ tổ chức phản ứng một cách phối hợp khi hệ thống, dữ liệu, khách hàng và uy tín bị đe dọa. Bởi vì việc lập kế hoạch phản ứng cuối cùng là một kỷ luật về khả năng phục hồi doanh nghiệp, nên đáng để lùi lại và đánh giá khả năng phục hồi hoạt động của bạn trên tất cả các dịch vụ kinh doanh quan trọng, chứ không chỉ các bước khôi phục IT.
Mục tiêu của Incident Response Planning
Mục tiêu chính của cyber incident response planning là giảm thiểu tác động của một sự cố mạng. Điều này bao gồm phát hiện vấn đề kịp thời, hạn chế thiệt hại, khôi phục các dịch vụ bị ảnh hưởng và rút ra bài học từ những gì đã xảy ra.
Một kế hoạch mạnh mẽ giúp các đội tránh sự bối rối trong những tình huống áp lực cao. Nó giải thích ai chịu trách nhiệm cho mỗi hoạt động và khi nào lãnh đạo cấp cao cần được tham gia. Điều này đặc biệt quan trọng trong các sự cố lớn như ransomware, data breaches hoặc tấn công vào các hệ thống quan trọng.
Incident response planning cũng hỗ trợ tuân thủ quy định. Nhiều khuôn khổ và quy định yêu cầu tổ chức chứng minh rằng họ có thể phản ứng với các sự cố mạng một cách có cấu trúc. Điều này bao gồm ISO 27001, NIST guidance, DORA, NIS2, GDPR và các yêu cầu theo ngành cụ thể khác.
Quan trọng nhất, việc lập kế hoạch giúp bảo vệ doanh nghiệp. Một tổ chức được chuẩn bị tốt có thể ra quyết định nhanh hơn, truyền thông rõ ràng hơn và khôi phục hiệu quả hơn.
Các Giai đoạn Chính của Incident Response
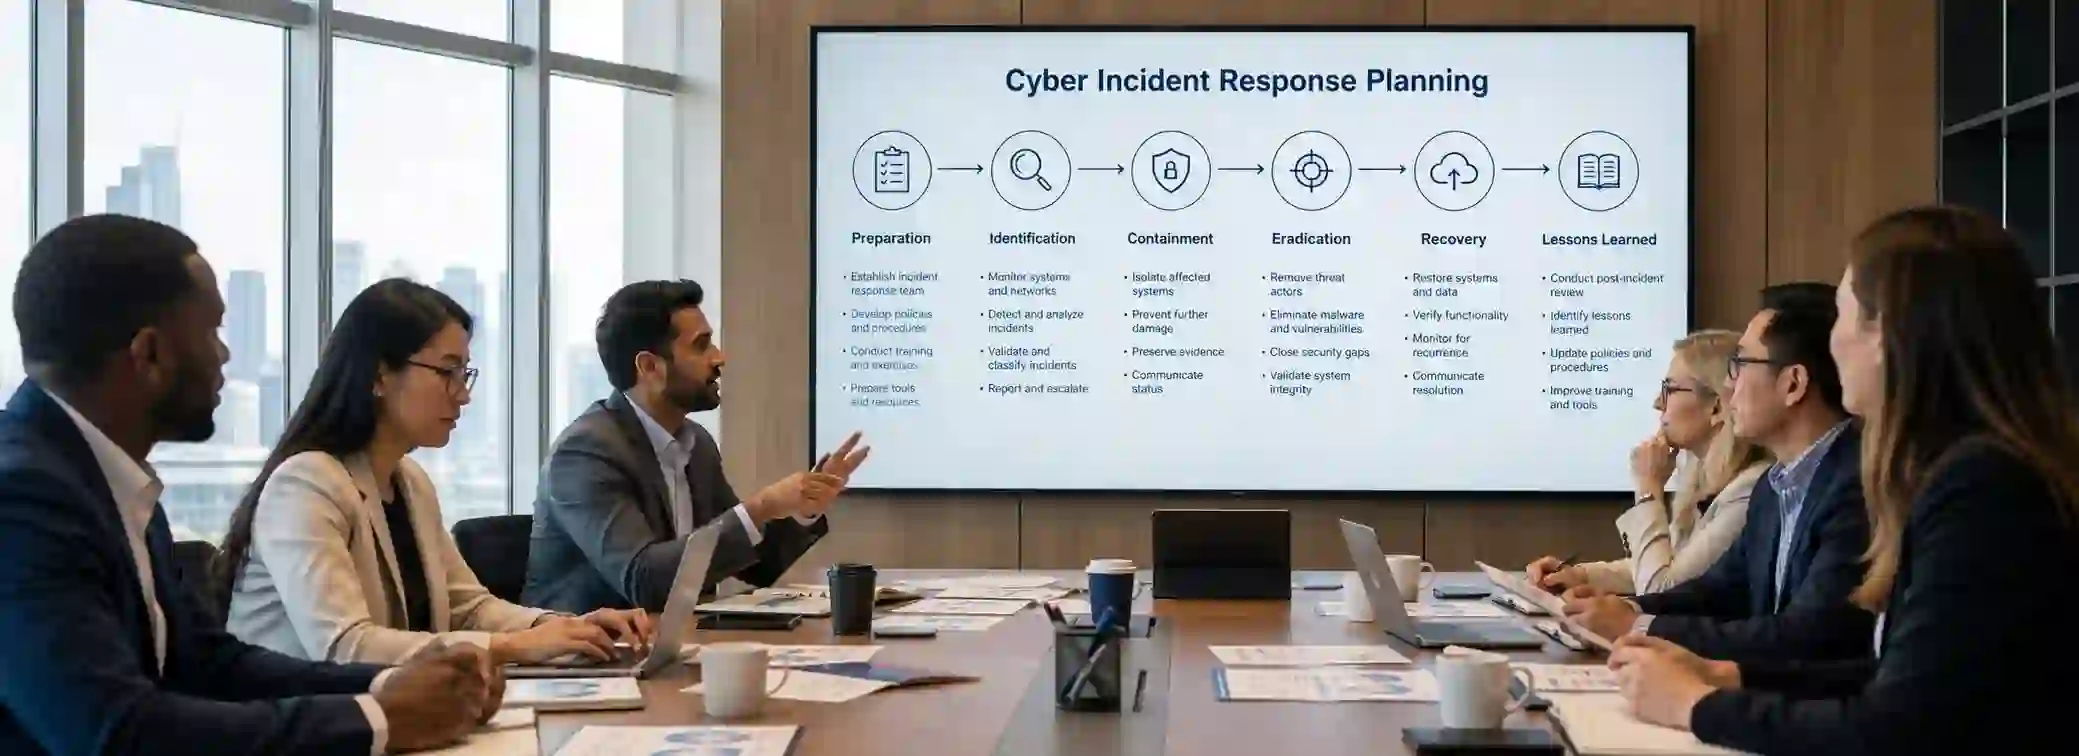
Cyber incident response thường được xây dựng quanh một vòng đời cấu trúc. Thuật ngữ chính xác có thể thay đổi theo khuôn khổ, nhưng hầu hết các phương pháp đều bao gồm preparation, identification, containment, eradication, recovery và lessons learned.
Preparation là giai đoạn lập kế hoạch. Điều này bao gồm tạo chính sách, phân công vai trò, phát triển playbooks, đào tạo nhân viên và đảm bảo tổ chức có các công cụ cần thiết để phát hiện và phản ứng với sự cố.
Identification tập trung vào việc nhận biết rằng một sự cố đã xảy ra. Các đội cần xem xét cảnh báo, điều tra hoạt động đáng ngờ và đánh giá mức độ nghiêm trọng của tình huống. Việc nhận diện tốt phụ thuộc vào việc giám sát, lộ trình leo thang rõ ràng và nhân sự được đào tạo.
Containment là về ngăn chặn sự lan rộng của sự cố. Điều này có thể bao gồm cô lập hệ thống, vô hiệu hóa tài khoản, chặn hoạt động độc hại hoặc hạn chế truy cập vào môi trường bị ảnh hưởng. Mục tiêu là giới hạn tác động lên doanh nghiệp trong khi vẫn bảo tồn bằng chứng.
Eradication loại bỏ nguyên nhân gốc rễ của sự cố. Điều này có thể là gỡ phần mềm độc hại, đóng các lỗ hổng bị lợi dụng, đặt lại thông tin đăng nhập hoặc khắc phục cấu hình sai.
Recovery khôi phục hệ thống và dịch vụ trở lại hoạt động. Giai đoạn này cần được thực hiện cẩn trọng. Khôi phục quá nhanh mà không kiểm tra đầy đủ có thể cho phép kẻ tấn công tái chiếm quyền truy cập.
Giai đoạn cuối cùng là lessons learned. Tại đây tổ chức xem xét những gì đã xảy ra, những gì hiệu quả, những gì thất bại và cần cải thiện. Nếu thiếu giai đoạn này, các điểm yếu tương tự thường vẫn tồn tại.
Xây dựng Đội Ứng phó Hiệu quả
Một kế hoạch ứng phó sự cố mạng chỉ hữu ích khi những người phù hợp sẵn sàng hành động. Một đội ứng phó hiệu quả nên bao gồm cả vai trò kỹ thuật, vận hành và kinh doanh. Các đội Cybersecurity và IT thường dẫn dắt việc điều tra kỹ thuật và containment. Đội pháp lý và compliance giúp đánh giá nghĩa vụ thông báo và yêu cầu về bằng chứng. Đội truyền thông chuẩn bị thông điệp nội bộ và bên ngoài. Lãnh đạo cấp cao đưa ra quyết định liên quan tới tác động kinh doanh, khách hàng, cơ quan quản lý và ưu tiên khôi phục.
Business continuity, HR, procurement và các nhà cung cấp bên thứ ba cũng có thể cần được huy động tùy theo loại sự cố. Kế hoạch nên xác định rõ từng vai trò. Nó cũng nên giải thích ai có thẩm quyền ra quyết định trong các loại sự cố khác nhau. Điều này tránh trì hoãn khi cần hành động nhanh.
Nhiều tổ chức còn bổ nhiệm một incident commander hoặc crisis lead. Người này điều phối phản ứng, giữ cho các đội đồng bộ và đảm bảo các quyết định quan trọng được ghi chép.
Những Thách thức Thường Gặp khi Lập Kế hoạch
Nhiều tổ chức có kế hoạch ứng phó sự cố trông ổn trên giấy nhưng thất bại khi chịu áp lực. Một vấn đề phổ biến là kế hoạch quá generic. Một mẫu có thể là điểm khởi đầu hữu ích, nhưng mỗi tổ chức có hệ thống, nhà cung cấp, rủi ro và nghĩa vụ pháp lý khác nhau. Kế hoạch phải phản ánh môi trường thực tế.
Một thách thức khác là sự không rõ ràng về quyền sở hữu. Nếu không ai biết ai chịu trách nhiệm cho việc leo thang, containment, truyền thông hay khôi phục, phản ứng sẽ chậm và rời rạc. Danh sách liên hệ lỗi thời cũng là một vấn đề thường gặp. Trong một sự cố thực, các đội cần truy cập nhanh tới liên hệ nội bộ, cố vấn bên ngoài, cyber insurers, forensic providers, luật sư và các nhà cung cấp chính.
Nhiều tổ chức cũng đánh giá thấp tầm quan trọng của truyền thông. Một sự cố mạng có thể nhanh chóng tạo ra các câu hỏi từ nhân viên, khách hàng, cơ quan quản lý và truyền thông. Nếu truyền thông không được lập kế hoạch trước, thông điệp có thể chậm trễ hoặc không nhất quán. Cuối cùng, một số tổ chức không bao giờ thử nghiệm kế hoạch của họ. Đây là một trong những điểm yếu lớn nhất. Kế hoạch chưa được thử nghiệm chỉ là một giả định, chứ không phải năng lực đã được chứng minh.
Kiểm tra và Cập nhật Kế hoạch
Cyber incident response plans nên được kiểm tra định kỳ. Tabletop exercises là một trong những cách hiệu quả nhất để làm việc này. Những bài tập thảo luận này đặt các đội vào các kịch bản mạng thực tế và yêu cầu họ giải thích cách họ sẽ phản ứng. Chúng giúp xác định các khoảng trống trong việc ra quyết định, leo thang, truyền thông và phối hợp.
Các mô phỏng kỹ thuật cũng hữu ích, đặc biệt để kiểm tra các quy trình phát hiện, containment và khôi phục. Sau mỗi bài kiểm tra, tổ chức nên cập nhật kế hoạch dựa trên các bài học rút ra. Kế hoạch cũng nên được xem xét sau thay đổi lớn về công nghệ, thay đổi hoạt động doanh nghiệp, cập nhật quy định hoặc sau các sự cố thực tế.
Một kế hoạch ứng phó sự cố mạng không bao giờ nên được coi là tài liệu tĩnh. Nó cần tiến hóa cùng tổ chức và bối cảnh mối đe dọa.
Các Khung Công tác cho Incident Response
Có một số framework được công nhận có thể giúp tổ chức dựng khung cho việc lập kế hoạch ứng phó sự cố. NIST SP 800-61 là một trong những tham chiếu được sử dụng rộng rãi cho việc xử lý computer security incidents. Nó cung cấp một vòng đời thực tế bao gồm preparation, detection, analysis, containment, eradication và recovery. NIST Cybersecurity Framework cũng hỗ trợ incident response thông qua các chức năng Identify, Protect, Detect, Respond và Recover.
ISO/IEC 27035 tập trung cụ thể vào quản lý thông tin an ninh và sự cố. Nó cung cấp hướng dẫn về lập kế hoạch, báo cáo, đánh giá, phản ứng và cải tiến. ISO/IEC 27001 cũng yêu cầu các tổ chức quản lý các sự cố thông tin như một phần của hệ thống quản lý an ninh thông tin rộng hơn. Các quy định như DORA và NIS2 đã làm tăng tầm quan trọng của việc lập kế hoạch ứng phó sự cố, đặc biệt đối với các tổ chức hoạt động trong các lĩnh vực được điều tiết hoặc mang tính quan trọng.
Cách tiếp cận tốt nhất không chỉ đơn giản là sao chép một khuôn khổ. Các tổ chức nên sử dụng các hướng dẫn được công nhận để xây dựng một kế hoạch thực tế phản ánh rủi ro, hoạt động và năng lực phản ứng riêng của họ.
Kết luận
Cyber incident response planning giúp các tổ chức chuẩn bị cho những thời điểm mà tốc độ, sự minh bạch và phối hợp là điều quan trọng nhất. Nó định nghĩa cách thức phát hiện, leo thang, containment, truyền thông và khôi phục sau sự cố. Nó cũng đảm bảo rằng các đội kỹ thuật, điều hành và lãnh đạo doanh nghiệp hiểu rõ vai trò của mình trước khi một cuộc khủng hoảng thực sự xảy ra.
Tại Cyber Management Alliance, chúng tôi hỗ trợ các tổ chức xây dựng và cải thiện cyber incident response plans, ransomware playbooks và crisis response procedures. Chúng tôi cũng kiểm thử các kế hoạch này thông qua các realistic cyber tabletop exercises và NCSC-Assured Cyber Incident Planning & Response training, giúp các đội chuyển từ tài liệu viết tay sang năng lực phản ứng đã được chứng minh.
Các câu hỏi thường gặp về Cyber Incident Response Planning
1. Cyber incident response planning là gì?
Cyber incident response planning là quá trình chuẩn bị cho một tổ chức nhằm phát hiện, quản lý, containment và khôi phục từ các sự cố bảo mật mạng. Nó bao gồm các quy trình, vai trò, kế hoạch truyền thông, lộ trình leo thang và các hành động khôi phục.
2. Tại sao cyber incident response planning quan trọng?
Nó quan trọng vì các sự cố mạng có thể gây gián đoạn hoạt động, thiệt hại tài chính, lộ dữ liệu và tổn hại uy tín. Một kế hoạch phản ứng giúp tổ chức hành động nhanh và giảm thiểu tác động lên doanh nghiệp.
3. Một kế hoạch ứng phó sự cố nên bao gồm những gì?
Một kế hoạch ứng phó sự cố nên bao gồm vai trò và trách nhiệm, phân loại sự cố, quy trình leo thang, các bước containment, quy trình truyền thông, hành động khôi phục và yêu cầu đánh giá sau sự cố.
4. Ai nên tham gia vào việc lập kế hoạch ứng phó?
Cybersecurity, IT, pháp lý, compliance, truyền thông, business continuity, lãnh đạo điều hành và các nhà cung cấp bên thứ ba quan trọng nên đều tham gia vào quá trình lập kế hoạch.
5. Các giai đoạn chính của incident response là gì?
Các giai đoạn chính thường bao gồm preparation, identification, containment, eradication, recovery và lessons learned.
6. Kế hoạch ứng phó sự cố nên được kiểm tra bao lâu một lần?
Kế hoạch ứng phó sự cố nên được kiểm tra ít nhất hàng năm. Ngoài ra cần kiểm tra sau các thay đổi lớn về doanh nghiệp, thay đổi công nghệ, các sự cố thực tế hoặc cập nhật quy định.
7. Sự khác biệt giữa incident response planning và playbook là gì?
Một incident response plan cung cấp cấu trúc tổng thể để quản lý các sự cố mạng. Một playbook đưa ra các bước chi tiết hơn cho một loại sự cố cụ thể, chẳng hạn như phản ứng ransomware, phishing hoặc data breach.
8. Những framework nào hỗ trợ cyber incident response planning?
Các framework phổ biến bao gồm NIST SP 800-61, NIST Cybersecurity Framework, ISO/IEC 27035 và ISO/IEC 27001. Các quy định như DORA và NIS2 cũng đặt trọng tâm nhiều hơn vào khả năng sẵn sàng ứng phó sự cố.
Hành động ngay
Nếu bạn cần tư vấn chuyên sâu hoặc muốn mua các giải pháp phù hợp để nâng cao năng lực ứng phó sự cố mạng của tổ chức, hãy liên hệ Softribution để được hỗ trợ và triển khai giải pháp.