Những ngành nào cần tư vấn an ninh mạng?
Ngày: 5 tháng 7 năm 2026
Các ngành xử lý dữ liệu nhạy cảm, vận hành hạ tầng quan trọng, xử lý giao dịch tài chính hoặc hoạt động dưới khuôn khổ quy định nghiêm ngặt thường cần tới cybersecurity consulting để giảm rủi ro và duy trì compliance. Thực tế bao gồm các lĩnh vực chăm sóc sức khỏe, dịch vụ tài chính, sản xuất, chính phủ, năng lượng, bán lẻ và pháp lý. Mọi tổ chức có nguy cơ bị tổn hại nghiêm trọng khi xảy ra breach đều là ứng viên phù hợp cho sự trợ giúp chuyên môn.
Phần còn lại của hướng dẫn này giải thích vì sao consulting quan trọng và xem xét những áp lực cụ thể mà các ngành nghề cần nó nhất đang phải đối mặt.
Why Cybersecurity Consulting Matters
Cyber threats đã phát triển nhanh hơn khả năng thích ứng của hầu hết tổ chức. Kẻ tấn công nay có nguồn lực tốt hơn và tổ chức chặt chẽ hơn bao giờ hết. Các đội nội bộ, dù tài năng đến đâu, thường bị phân tán và tập trung vào vận hành hàng ngày thay vì các mối đe dọa mới nổi.
Cybersecurity consulting đóng khoảng trống đó. Một consultant giỏi mang tới kiến thức chuyên sâu mà việc xây dựng in-house sẽ tốn kém và chậm. Họ nhìn thấy các mô hình trên nhiều tổ chức và ngành khác nhau, vì vậy họ biết một cuộc tấn công thực sự trông như thế nào và cách chuẩn bị cho nó.
Giá trị không chỉ nằm ở mặt kỹ thuật. Consultants giúp lãnh đạo đưa ra quyết định thấu đáo về risk. Họ chuyển hóa các mối đe dọa phức tạp thành ngôn ngữ kinh doanh, để hội đồng quản trị và giám đốc điều hành có thể đầu tư một cách hợp lý thay vì đoán mò. Với nhiều tổ chức, góc nhìn bên ngoài này là khác biệt giữa phản ứng khi sự cố xảy ra và chuẩn bị thực sự trước sự cố.
Healthcare Industry Requirements
Healthcare là một trong những lĩnh vực bị nhắm tới nhiều nhất, và có lý do chính đáng. Hồ sơ bệnh nhân rất có giá trị với tội phạm, vì chứa thông tin cá nhân, y tế và tài chính tập trung trong cùng một chỗ.
Nguy cơ ở đây cũng đặc thù và rất cao. Một cyber attack vào bệnh viện không chỉ đe dọa dữ liệu mà còn có thể gián đoạn chăm sóc bệnh nhân, làm chậm điều trị và trong trường hợp xấu nhất gây nguy hiểm tới tính mạng. Do đó, resilience là vấn đề an toàn chứ không đơn thuần là compliance.
Các tổ chức y tế phải tuân thủ những quy định nghiêm ngặt về cách bảo vệ thông tin bệnh nhân. Consultants giúp họ đáp ứng các nghĩa vụ này trong khi vẫn giữ hệ thống hoạt động. Họ cũng hỗ trợ bảo mật cho ngày càng nhiều thiết bị y tế kết nối, vốn thường không được thiết kế theo tiêu chuẩn an ninh. Với một ngành mà downtime là điều không thể chấp nhận, hướng dẫn chuyên môn là điều bắt buộc.
Financial Services Security Needs
Financial services nằm ở đầu danh sách mục tiêu. Ngân hàng, công ty bảo hiểm và các tổ chức thanh toán xử lý tiền và dữ liệu nhạy cảm ở quy mô lớn. Một breach đơn lẻ có thể gây thiệt hại tài chính lớn và làm tổn hại niềm tin lâu dài.
Ngành này cũng chịu một số quy định khắt khe nhất. Các quy tắc như EU’s Digital Operational Resilience Act (DORA) hiện yêu cầu các công ty chứng minh khả năng chịu đựng và phục hồi trước các gián đoạn ICT. Đáp ứng những yêu cầu này đòi hỏi chuyên môn sâu mà nhiều tổ chức không có sẵn nội bộ.
Cybersecurity consultants hỗ trợ các công ty tài chính xây dựng hàng rào bảo vệ vững chắc và kiểm thử chúng đúng cách. Họ hỗ trợ lập kế hoạch incident response, báo cáo theo quy định và các bài kiểm tra tình huống giúp chứng minh một tổ chức thực sự sẵn sàng. Trong một ngành được định nghĩa bởi trust, sự chuẩn bị này bảo vệ cả bảng cân đối và thương hiệu.
Manufacturing and Industrial Security
Sản xuất trở thành mục tiêu lớn khi nhà máy ngày càng kết nối. Các nhà máy hiện đại phụ thuộc vào industrial control systems và operational technology nối liền thế giới vật lý và kỹ thuật số. Kết nối này mang lại hiệu quả, nhưng cũng mở ra các đường tấn công mới.
Tác động của một cuộc tấn công ở đây là trực tiếp và mang tính vật lý. Ransomware có thể dừng dây chuyền sản xuất và khiến doanh nghiệp mất khả năng tạo doanh thu chỉ trong vài giờ. Chuỗi cung ứng có thể bị gián đoạn lan rộng vượt ngoài nạn nhân ban đầu. Với các nhà sản xuất, downtime được đo bằng sản lượng mất mát và đơn hàng bị trễ.
Nhiều hệ thống công nghiệp được xây dựng từ trước khi cyber threats trở thành mối lo. Bảo mật chúng mà không làm gián đoạn sản xuất là một nhiệm vụ chuyên môn. Consultants giúp các nhà máy bảo vệ môi trường này, thu hẹp khoảng cách giữa IT và operational technology, và giữ cho các quy trình thiết yếu hoạt động an toàn.
Government and Public Sector Risks
Các cơ quan chính phủ lưu giữ lượng lớn dữ liệu công dân và vận hành những dịch vụ mà xã hội phụ thuộc. Điều này khiến họ trở thành mục tiêu hàng đầu của cả tội phạm lẫn các quốc gia thù địch. Động cơ có thể là trộm cắp, phá hoại hoặc do thám.
Hậu quả của một cuộc tấn công vượt xa một tổ chức đơn lẻ. Một breach trong dịch vụ công có thể ảnh hưởng tới hàng triệu người và làm suy giảm niềm tin vào các thể chế. Hạ tầng quốc gia quan trọng, từ năng lượng đến nước đến giao thông, mang rủi ro ở quy mô quốc gia.
Các cơ quan công thường vận hành hệ thống legacy và có ngân sách hạn hẹp, điều này làm cho việc đạt được an ninh mạnh mẽ trở nên khó khăn. Consultants giúp họ ưu tiên một cách khôn ngoan, bảo vệ các dịch vụ thiết yếu và chuẩn bị để phản ứng khi sự cố xảy ra. Với những gì đang bị đặt cược, readiness ở đây là một nghĩa vụ công.
Compliance and Regulatory Considerations
Trên tất cả các ngành này, regulation là động lực mạnh mẽ. Các quy định như GDPR, DORA và các tiêu chuẩn ngành đặt kỳ vọng rõ ràng về cách tổ chức bảo vệ dữ liệu và phản ứng với sự cố. Không đáp ứng có thể dẫn tới khoản phạt nặng và tổn hại uy tín nghiêm trọng.
Compliance không phải công việc làm một lần. Regulations tiến hoá, và threats cũng vậy. Việc theo kịp đòi hỏi nỗ lực liên tục và chuyên môn cập nhật — chính là những gì consultants cung cấp.
Cần làm rõ một điểm. Compliance và security có liên quan nhưng không đồng nhất. Đáp ứng quy định là tiêu chuẩn tối thiểu, không phải đảm bảo an toàn. Những consultants tốt nhất giúp tổ chức đạt cả hai: họ đạt compliance và xây dựng resilience thực sự, để tổ chức được bảo vệ trong thực tế chứ không chỉ trên giấy tờ.
How Cyber Management Alliance Helps
Dù thuộc ngành nào, mục tiêu đều giống nhau. Giảm rủi ro, đáp ứng nghĩa vụ và sẵn sàng phản ứng khi một incident xảy ra. Đây là công việc chúng tôi thực hiện hàng ngày.
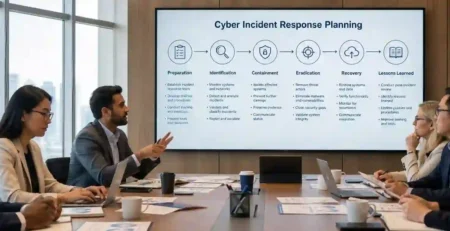
Tại Cyber Management Alliance, chúng tôi giúp các tổ chức trong các ngành có quy định và rủi ro cao củng cố phòng thủ và chứng minh khả năng sẵn sàng. Các cyber tabletop exercises của chúng tôi kiểm tra phản ứng của bạn trong các kịch bản thực tế được tùy chỉnh theo ngành của bạn.
Khóa học NCSC-Assured Cyber Incident Planning and Response training chuẩn bị cho đội ngũ của bạn dẫn dắt trong khủng hoảng. Và dịch vụ consultancy rộng hơn của chúng tôi hỗ trợ từ risk assessments tới compliance và resilience. Chúng tôi giúp bạn tiến từ việc chỉ đáp ứng mức tối thiểu tới việc thực sự sẵn sàng.
Frequently Asked Questions about Cybersecurity Consulting
1. What industries need cybersecurity consulting?
Các ngành xử lý dữ liệu nhạy cảm, vận hành hạ tầng quan trọng, xử lý giao dịch tài chính hoặc hoạt động dưới quy định nghiêm ngặt nhất cần cybersecurity consulting. Điều này bao gồm healthcare, financial services, manufacturing, government, energy, retail và legal firms.
2. Why does the healthcare industry need cybersecurity consulting?
Healthcare lưu giữ dữ liệu bệnh nhân rất có giá trị và không thể chấp nhận downtime gây gián đoạn chăm sóc. Consultants giúp bệnh viện và phòng khám bảo vệ hồ sơ y tế, bảo mật các thiết bị kết nối và đáp ứng các quy định bảo vệ dữ liệu nghiêm ngặt trong khi vẫn giữ hệ thống thiết yếu hoạt động.
3. Why do financial services require cybersecurity consulting?
Các tổ chức tài chính xử lý tiền và dữ liệu nhạy cảm ở quy mô lớn và phải tuân thủ những quy định khắt khe, bao gồm EU’s Digital Operational Resilience Act. Consultants giúp họ xây dựng và kiểm thử phòng thủ mạnh mẽ, lập kế hoạch incident response và đáp ứng các nghĩa vụ báo cáo theo quy định.
4. Does the manufacturing industry need cybersecurity consulting?
Có. Sản xuất hiện đại phụ thuộc vào connected industrial control systems và operational technology mà kẻ tấn công ngày càng nhắm tới. Consultants giúp bảo vệ các môi trường này, thu hẹp khoảng cách giữa IT và operational technology và ngăn chặn downtime sản xuất tốn kém do ransomware và các cuộc tấn công khác.
5. Why is cybersecurity consulting important for government and the public sector?
Các cơ quan chính phủ lưu giữ khối lượng lớn dữ liệu công dân và vận hành dịch vụ thiết yếu, khiến họ là mục tiêu hàng đầu của tội phạm và các quốc gia. Consultants giúp bảo vệ hạ tầng quan trọng, ưu tiên ngân sách hạn chế và chuẩn bị để phản ứng với các sự cố có thể ảnh hưởng tới hàng triệu người.
6. What is the difference between compliance and cybersecurity?
Compliance nghĩa là đáp ứng các yêu cầu tối thiểu của regulation, trong khi cybersecurity nghĩa là thực sự được bảo vệ trước threats. Đáp ứng quy định không đảm bảo an toàn, vì vậy các tổ chức mạnh theo đuổi cả compliance và resilience trong thực tế.
7. How does cybersecurity consulting help with regulations like GDPR and DORA?
Consultants diễn giải các quy định phức tạp như GDPR và DORA và biến chúng thành hành động thực tế. Họ giúp tổ chức hoàn tất hồ sơ, báo cáo và yêu cầu kiểm thử, cũng như duy trì nhịp với sự thay đổi của cả regulations lẫn threats.
8. When should a business hire a cybersecurity consultant?
Một doanh nghiệp nên cân nhắc thuê cybersecurity consultant khi họ xử lý dữ liệu nhạy cảm, chịu áp lực quy định, thiếu chuyên môn nội bộ, hoặc muốn kiểm tra khả năng sẵn sàng trước khi incident xảy ra. Trợ giúp chuyên gia có giá trị nhất là trước khủng hoảng, chứ không phải trong lúc xảy ra khủng hoảng.
Liên hệ Softribution ngay hôm nay để được tư vấn chuyên sâu hoặc mua các giải pháp phù hợp với tổ chức của bạn.