Container hóa đúng cách: Lộ trình bảo mật Docker cho doanh nghiệp vừa và nhỏ
Theo thống kê, doanh nghiệp vừa và nhỏ (SME) chiếm khoảng 90% tổng số doanh nghiệp tại Việt Nam. Trong bối cảnh chuyển đổi số, nhóm doanh nghiệp này ngày càng đẩy mạnh ứng dụng công nghệ để tối ưu vận hành và nâng cao năng lực cạnh tranh. Docker đang trở thành công cụ quen thuộc giúp đóng gói ứng dụng, chuẩn hóa môi trường triển khai và rút ngắn thời gian phát hành phần mềm. Tuy nhiên, việc ứng dụng container cũng đặt ra những thách thức mới về bảo mật, đặc biệt khi nguồn lực kỹ thuật và ngân sách dành cho an toàn thông tin của SME còn hạn chế.
Trong khi đó, các yêu cầu về bảo vệ dữ liệu và bảo đảm an toàn thông tin từ cơ quan quản lý nhà nước ngày càng được chú trọng, khiến doanh nghiệp phải quan tâm nhiều hơn đến khả năng kiểm soát rủi ro trong toàn bộ hệ thống công nghệ. Một Docker image chứa thư viện có lỗ hổng, cấu hình container thiếu an toàn hay thông tin xác thực bị lộ đều có thể trở thành điểm xâm nhập cho kẻ tấn công.
Vì vậy, bảo mật container không nên chỉ là công việc bổ sung sau khi ứng dụng hoàn thành, mà cần được tích hợp xuyên suốt vòng đời phát triển và vận hành phần mềm. Bài viết dưới đây sẽ phân tích ba bước nền tảng để triển khai bảo mật Docker theo định hướng DevSecOps, giúp SME từng bước kiểm soát rủi ro mà không cần đầu tư ngay vào một hệ thống bảo mật quá phức tạp.
Tại sao bảo mật Docker lại là “gót chân Achilles” của các SME?
Docker giúp đơn giản hóa việc đóng gói và triển khai ứng dụng, nhưng không đồng nghĩa với việc ứng dụng chạy trong container mặc nhiên an toàn. Mỗi container được xây dựng từ một image, trong đó có thể bao gồm hệ điều hành nền, runtime, thư viện và nhiều thành phần phụ thuộc khác. Nếu một thành phần chứa lỗ hổng hoặc không được cập nhật, rủi ro có thể lan truyền đến toàn bộ ứng dụng sử dụng image đó.
Mức độ ảnh hưởng đặc biệt đáng lưu ý trong các ngành có yêu cầu cao về bảo mật. Với doanh nghiệp BFSI, container có thể tham gia vận hành các dịch vụ liên quan đến giao dịch, tài khoản và dữ liệu khách hàng. Trong khi đó, doanh nghiệp viễn thông và phát triển phần mềm thường duy trì nhiều môi trường, ứng dụng và pipeline CI/CD, khiến việc theo dõi nguồn gốc cũng như trạng thái bảo mật của các thành phần phần mềm trở nên phức tạp hơn.
Đối với SME, thách thức còn đến từ nguồn lực triển khai. Đội ngũ kỹ thuật thường phải đảm nhiệm đồng thời phát triển, triển khai và vận hành hệ thống, trong khi chưa có nhân sự DevSecOps chuyên trách. Vì áp lực tiến độ, bảo mật đôi khi chỉ được kiểm tra trước khi đưa ứng dụng vào production, hoặc chỉ xử lý khi sự cố đã xuất hiện.
Đây là cách tiếp cận tiềm ẩn nhiều rủi ro. Khi ứng dụng đã được triển khai, việc phát hiện và khắc phục lỗ hổng có thể kéo theo chi phí kiểm thử, cập nhật image và triển khai lại hệ thống. Thay vào đó, doanh nghiệp cần chuyển từ tư duy kiểm tra bảo mật ở giai đoạn cuối sang Shift-Left Security – đưa các hoạt động bảo mật vào sớm hơn trong vòng đời phát triển phần mềm.
Lộ trình 3 bước bảo mật Docker theo chuẩn DevSecOps
Thay vì đầu tư ngay vào một hệ thống bảo mật phức tạp, SME có thể bắt đầu từ ba lớp kiểm soát quan trọng: nguồn image, quá trình kiểm tra lỗ hổng và hệ thống lưu trữ, phân phối image. Đây là những bước giúp doanh nghiệp giảm thiểu rủi ro ngay từ quá trình xây dựng ứng dụng.
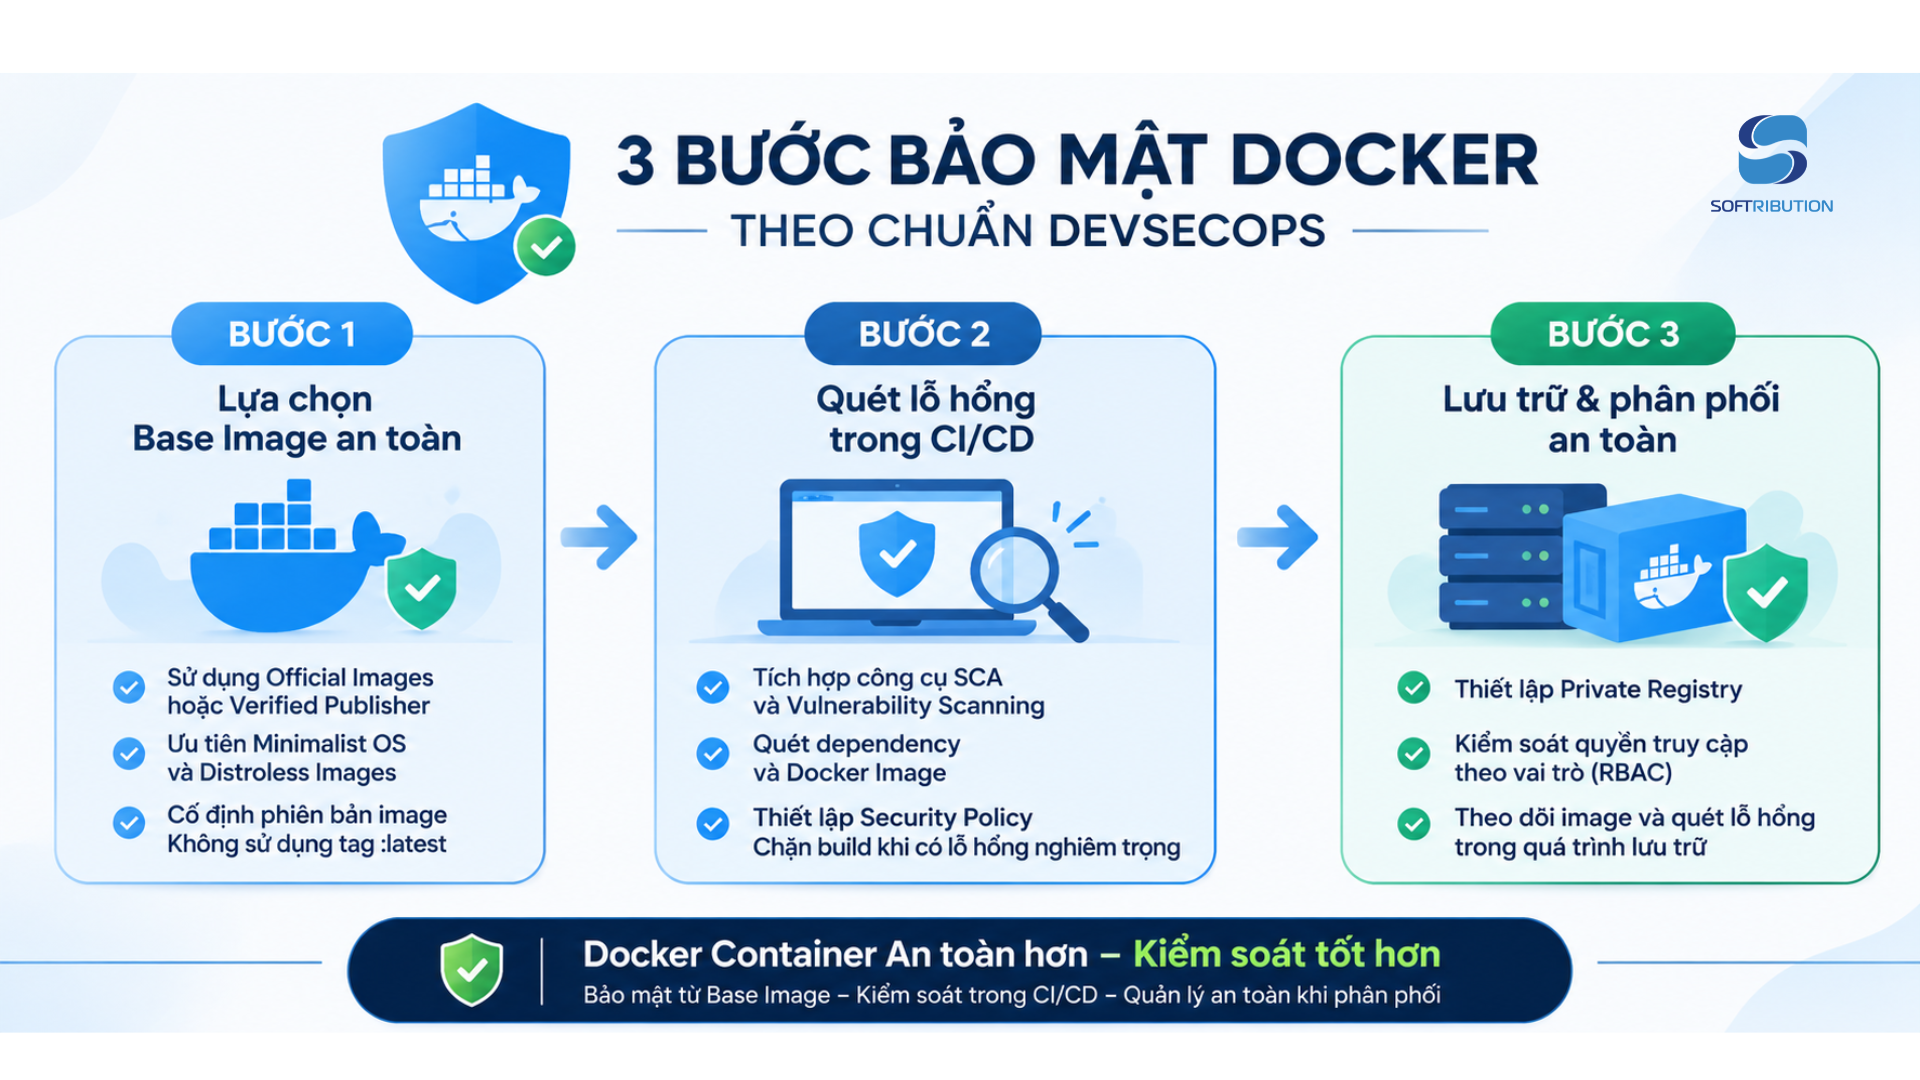
Ảnh 1: Lộ trình 3 bước bảo mật Docker theo chuẩn DevSecOps
Bước 1: Thiết lập nền móng – Lựa chọn Base Image đáng tin cậy
Base Image là lớp nền tảng để xây dựng Docker image, thường bao gồm hệ điều hành và những thành phần cần thiết để ứng dụng hoạt động. Vì các lớp tiếp theo được xây dựng dựa trên nền tảng này, một Base Image không an toàn có thể khiến toàn bộ image kế thừa các lỗ hổng hoặc thành phần không mong muốn.
Một sai lầm phổ biến là lựa chọn image chỉ dựa trên sự tiện lợi hoặc mức độ phổ biến mà không kiểm tra nguồn phát hành và lịch sử cập nhật. Việc tải image từ nguồn không xác thực có thể khiến doanh nghiệp sử dụng phải phiên bản đã bị chỉnh sửa, chứa mã độc hoặc các thành phần không cần thiết.
Để hạn chế rủi ro, doanh nghiệp nên ưu tiên Official Images hoặc image từ Verified Publisher trên Docker Hub và các nguồn đã được xác thực. Tuy nhiên, nhãn Official hay Verified không thay thế cho việc kiểm tra bảo mật. Đội ngũ kỹ thuật vẫn cần theo dõi lịch sử cập nhật, nguồn gốc image và các cảnh báo lỗ hổng liên quan.
Bên cạnh đó, việc lựa chọn Base Image có kích thước tối giản cũng giúp giảm Attack Surface, bề mặt có thể bị khai thác. Các image như Alpine Linux hoặc Distroless là những lựa chọn đáng cân nhắc tùy theo yêu cầu ứng dụng. Alpine có kích thước nhỏ và cung cấp môi trường Linux tối giản, trong khi Distroless loại bỏ nhiều thành phần không cần thiết như shell và các công cụ quản trị. Dù vậy, doanh nghiệp cần kiểm tra khả năng tương thích của ứng dụng trước khi sử dụng, thay vì mặc định image nhỏ hơn luôn phù hợp hơn.
Một nguyên tắc quan trọng khác là cố định phiên bản Base Image. Sử dụng tag :latest có thể khiến quá trình build ở những thời điểm khác nhau tạo ra image từ các phiên bản nền tảng khác nhau. Điều này gây khó khăn cho việc kiểm soát thay đổi và truy vết khi phát sinh sự cố. Thay vào đó, hãy khai báo tag phiên bản cụ thể; với các môi trường yêu cầu khả năng tái lập cao, có thể sử dụng image digest để tham chiếu chính xác đến một image đã xác định.
Như vậy, bước đầu tiên trong lộ trình bảo mật Docker không nằm ở việc triển khai thêm nhiều công cụ, mà bắt đầu từ việc kiểm soát những thành phần được đưa vào image ngay từ đầu.
Bước 2: Shift-Left Security – Quét lỗ hổng trong quy trình CI/CD
Ngay cả khi sử dụng Base Image từ nguồn đáng tin cậy, container vẫn có thể chứa các thành phần dễ bị khai thác. Nguyên nhân có thể đến từ thư viện mã nguồn mở lỗi thời, package có lỗ hổng hoặc dependency được bổ sung trong quá trình phát triển ứng dụng.
Đây là lý do hoạt động Vulnerability Scanning cần được tích hợp vào pipeline CI/CD thay vì chỉ thực hiện trước khi triển khai production. Khi phát hiện rủi ro sớm, đội ngũ phát triển có thể xử lý ngay trong quy trình làm việc hiện tại, hạn chế chi phí và thời gian khắc phục về sau.
Doanh nghiệp có thể bắt đầu bằng việc tích hợp các công cụ SCA (Software Composition Analysis) để phân tích những thư viện và thành phần mã nguồn mở mà ứng dụng sử dụng. Quá trình này giúp xác định các dependency có lỗ hổng đã được công bố, từ đó đánh giá mức độ ảnh hưởng và ưu tiên cập nhật.
Đối với Docker, cần phân biệt hai lớp kiểm tra. Trước khi build, pipeline có thể quét dependency và các thành phần trong mã nguồn để phát hiện rủi ro sớm. Sau khi build, Docker image hoàn chỉnh cũng cần được quét để kiểm tra những package thực tế được đóng gói bên trong. Kết hợp cả hai lớp giúp doanh nghiệp tránh bỏ sót những thành phần chỉ xuất hiện trong image cuối cùng.
Để hoạt động quét bảo mật mang lại hiệu quả, SME nên xây dựng các policy rõ ràng thay vì chỉ thu thập danh sách cảnh báo. Chẳng hạn, pipeline có thể tự động đánh rớt (fail) quá trình build hoặc chặn bước phát hành khi phát hiện lỗ hổng Critical vượt ngưỡng rủi ro đã thiết lập. Với các lỗ hổng High, doanh nghiệp có thể quy định thời hạn khắc phục hoặc yêu cầu phê duyệt ngoại lệ tùy theo mức độ ảnh hưởng.
Điều quan trọng là policy cần phản ánh bối cảnh vận hành thực tế. Không phải mọi cảnh báo đều có mức độ rủi ro như nhau; doanh nghiệp cần xem xét mức độ nghiêm trọng, khả năng khai thác và việc thành phần bị ảnh hưởng có thực sự được sử dụng trong ứng dụng hay không. Một quy trình kiểm soát hợp lý sẽ giúp đội ngũ kỹ thuật tập trung vào những rủi ro quan trọng thay vì bị quá tải bởi số lượng cảnh báo.
Bước 3: Lưu trữ và phân phối an toàn
Sau khi Docker image được xây dựng và kiểm tra, doanh nghiệp cần một hệ thống lưu trữ và phân phối có khả năng kiểm soát chặt chẽ. Nếu đội ngũ kỹ thuật sử dụng nhiều Public Registry hoặc lưu trữ image phân tán, việc theo dõi nguồn gốc, quản lý quyền truy cập và đảm bảo các môi trường sử dụng đúng phiên bản image sẽ trở nên khó khăn.
Public Registry không mặc nhiên thiếu an toàn, nhưng việc phụ thuộc hoàn toàn vào các nguồn công khai có thể khiến doanh nghiệp khó kiểm soát toàn diện quá trình tiếp nhận và sử dụng image. Rủi ro có thể đến từ image giả mạo, package bị thay đổi hoặc thành phần độc hại được đưa vào chuỗi cung ứng phần mềm.
Một giải pháp phù hợp là thiết lập Private Registry để quản lý tập trung các Docker image được sử dụng trong nội bộ. Thay vì để từng nhóm phát triển tự tải và lưu trữ image theo cách riêng, doanh nghiệp có thể xây dựng một nguồn lưu trữ thống nhất, qua đó kiểm soát quyền truy cập và quy trình phân phối giữa các môi trường Development, Testing và Production.
Nguyên tắc Runtime: Vận hành Container an toàn
Bảo mật không kết thúc khi Docker image đã được kiểm tra và lưu trữ an toàn. Trong quá trình vận hành, cấu hình container vẫn có thể tạo ra những điểm yếu nếu không được kiểm soát đúng cách.
Nguyên tắc đầu tiên là Least Privilege – đặc quyền tối thiểu. Container chỉ nên được cấp những quyền cần thiết để thực hiện chức năng của ứng dụng. Đặc biệt, doanh nghiệp nên tránh chạy ứng dụng dưới quyền root nếu không có yêu cầu kỹ thuật bắt buộc. Trong Dockerfile, có thể khai báo một user riêng bằng chỉ thị USER để giới hạn quyền của tiến trình bên trong container.
Bên cạnh đó, doanh nghiệp cần thiết lập giới hạn tài nguyên CPU và RAM cho container. Nếu không có giới hạn phù hợp, một ứng dụng bị lỗi hoặc bị khai thác có thể tiêu thụ quá nhiều tài nguyên, ảnh hưởng đến các dịch vụ khác trên cùng máy chủ. Resource limits giúp kiểm soát mức sử dụng tài nguyên và giảm nguy cơ gián đoạn do Resource Exhaustion. Tuy nhiên, đây không phải biện pháp thay thế cho các cơ chế phòng chống DoS ở cấp độ mạng và ứng dụng.
Một biện pháp khác là sử dụng Read-only Root Filesystem khi phù hợp. Cấu hình này hạn chế khả năng ghi dữ liệu vào hệ thống file gốc của container, qua đó giảm nguy cơ mã độc sửa đổi file hệ thống hoặc lưu trữ thành phần trái phép. Với ứng dụng cần ghi dữ liệu trong quá trình hoạt động, doanh nghiệp có thể cấp quyền ghi riêng cho những thư mục cần thiết thông qua volume hoặc temporary filesystem.
Những nguyên tắc trên không đòi hỏi SME phải xây dựng một hệ thống bảo mật phức tạp ngay từ đầu. Điều quan trọng là đưa chúng thành tiêu chuẩn cấu hình và kiểm tra nhất quán trong quá trình triển khai.
Kết luận
Container hóa giúp SME tăng tốc phát triển và triển khai phần mềm, nhưng chỉ thực sự tạo ra giá trị bền vững khi đi cùng một chiến lược bảo mật phù hợp. Từ lựa chọn Base Image, quét lỗ hổng trong CI/CD đến quản lý Docker image bằng Private Registry và kiểm soát cấu hình Runtime, mỗi bước đều góp phần giảm thiểu rủi ro trong chuỗi cung ứng phần mềm.
Đối với các doanh nghiệp vừa và nhỏ ở Việt Nam, việc bảo mật container không nên được xem là chi phí phát sinh hay rào cản đổi mới. Đây là nền tảng để duy trì tính ổn định, bảo vệ dữ liệu và hỗ trợ doanh nghiệp mở rộng hệ thống an toàn hơn.
Softribution đồng hành cùng doanh nghiệp trong việc tư vấn, thiết kế và triển khai giải pháp DevSecOps.
Liên hệ đội ngũ chuyên gia của chung tôi để được tư vấn về lộ trình bảo mật Docker phù hợp với quy mô và nhu cầu vận hành của doanh nghiệp.
Hotline: +84-904992426
Email: que.nguyen@softribution.com